
 2026-10-12 09:53:41
WG包網資訊
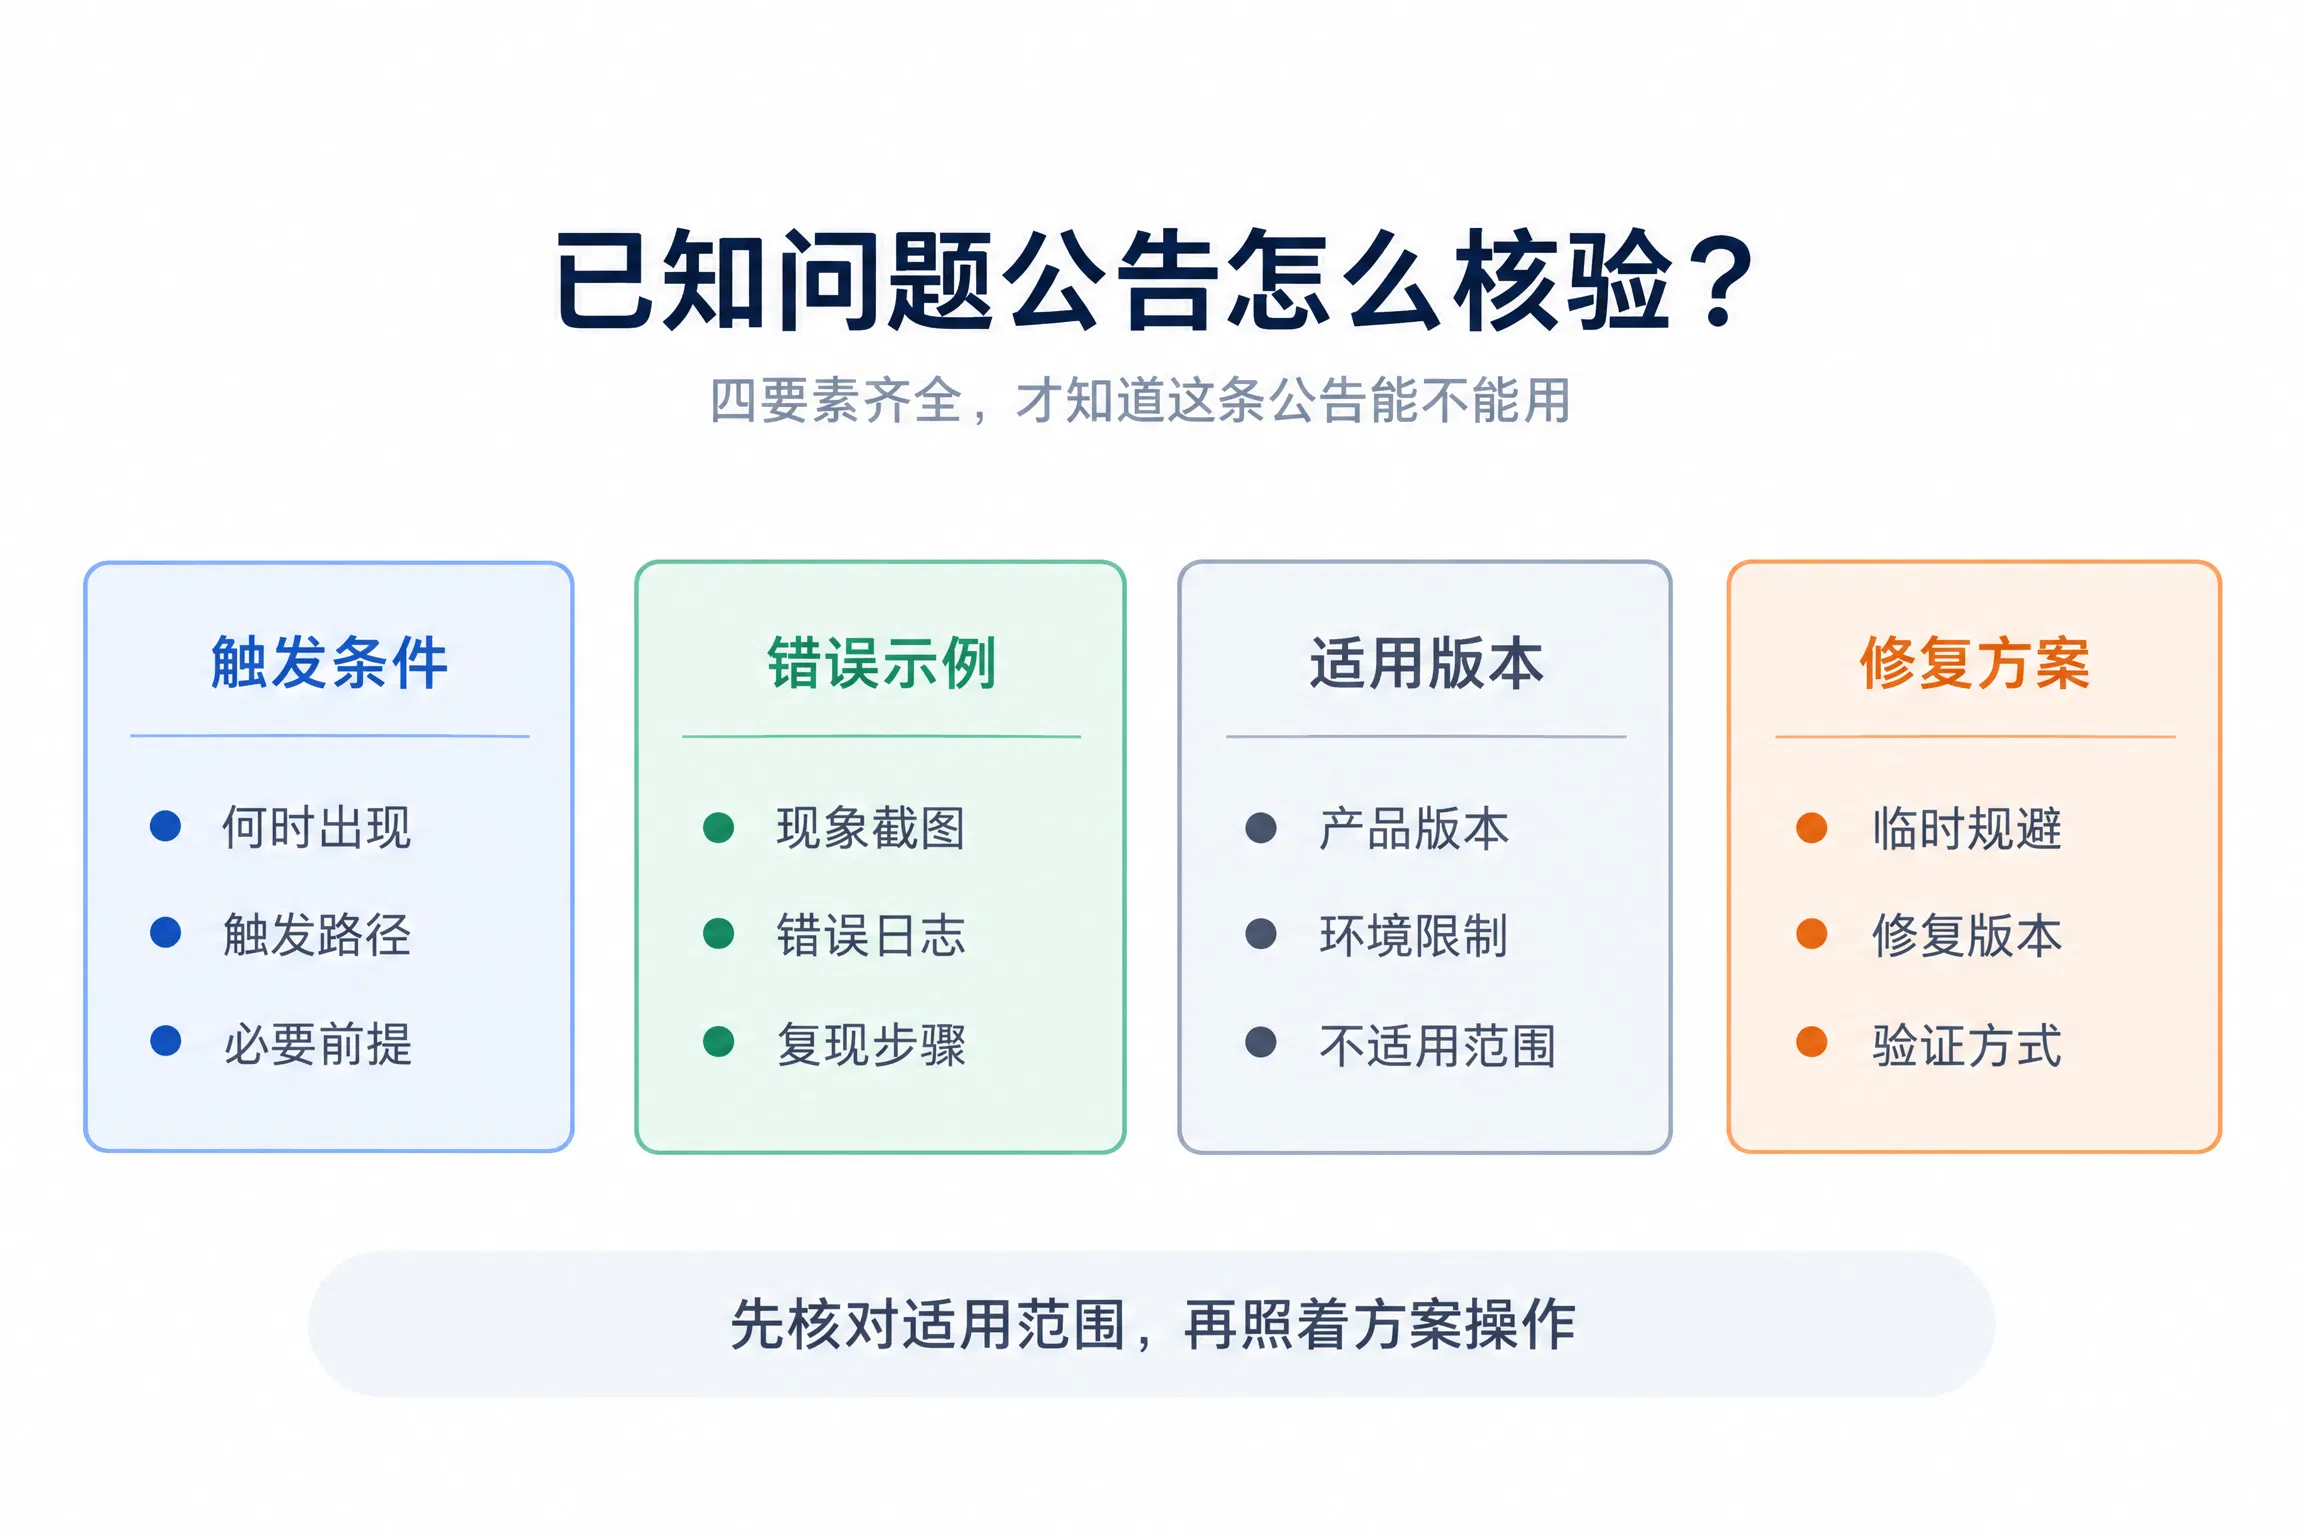
已知问题公告怎么核验?触发条件、错误示例、适用版本与修复方案四要素
仅有“正在调查”的公告无法支撑变更审批与事后审计。本文拆解已知问题公告的四个核心字段——触发条件、错误示例、适用版本与修复方案,结合 与
浏览WG包網資訊分类下的所有文章
2026-10-12 09:53:41
仅有“正在调查”的公告无法支撑变更审批与事后审计。本文拆解已知问题公告的四个核心字段——触发条件、错误示例、适用版本与修复方案,结合 与
 2026-10-10 09:50:36
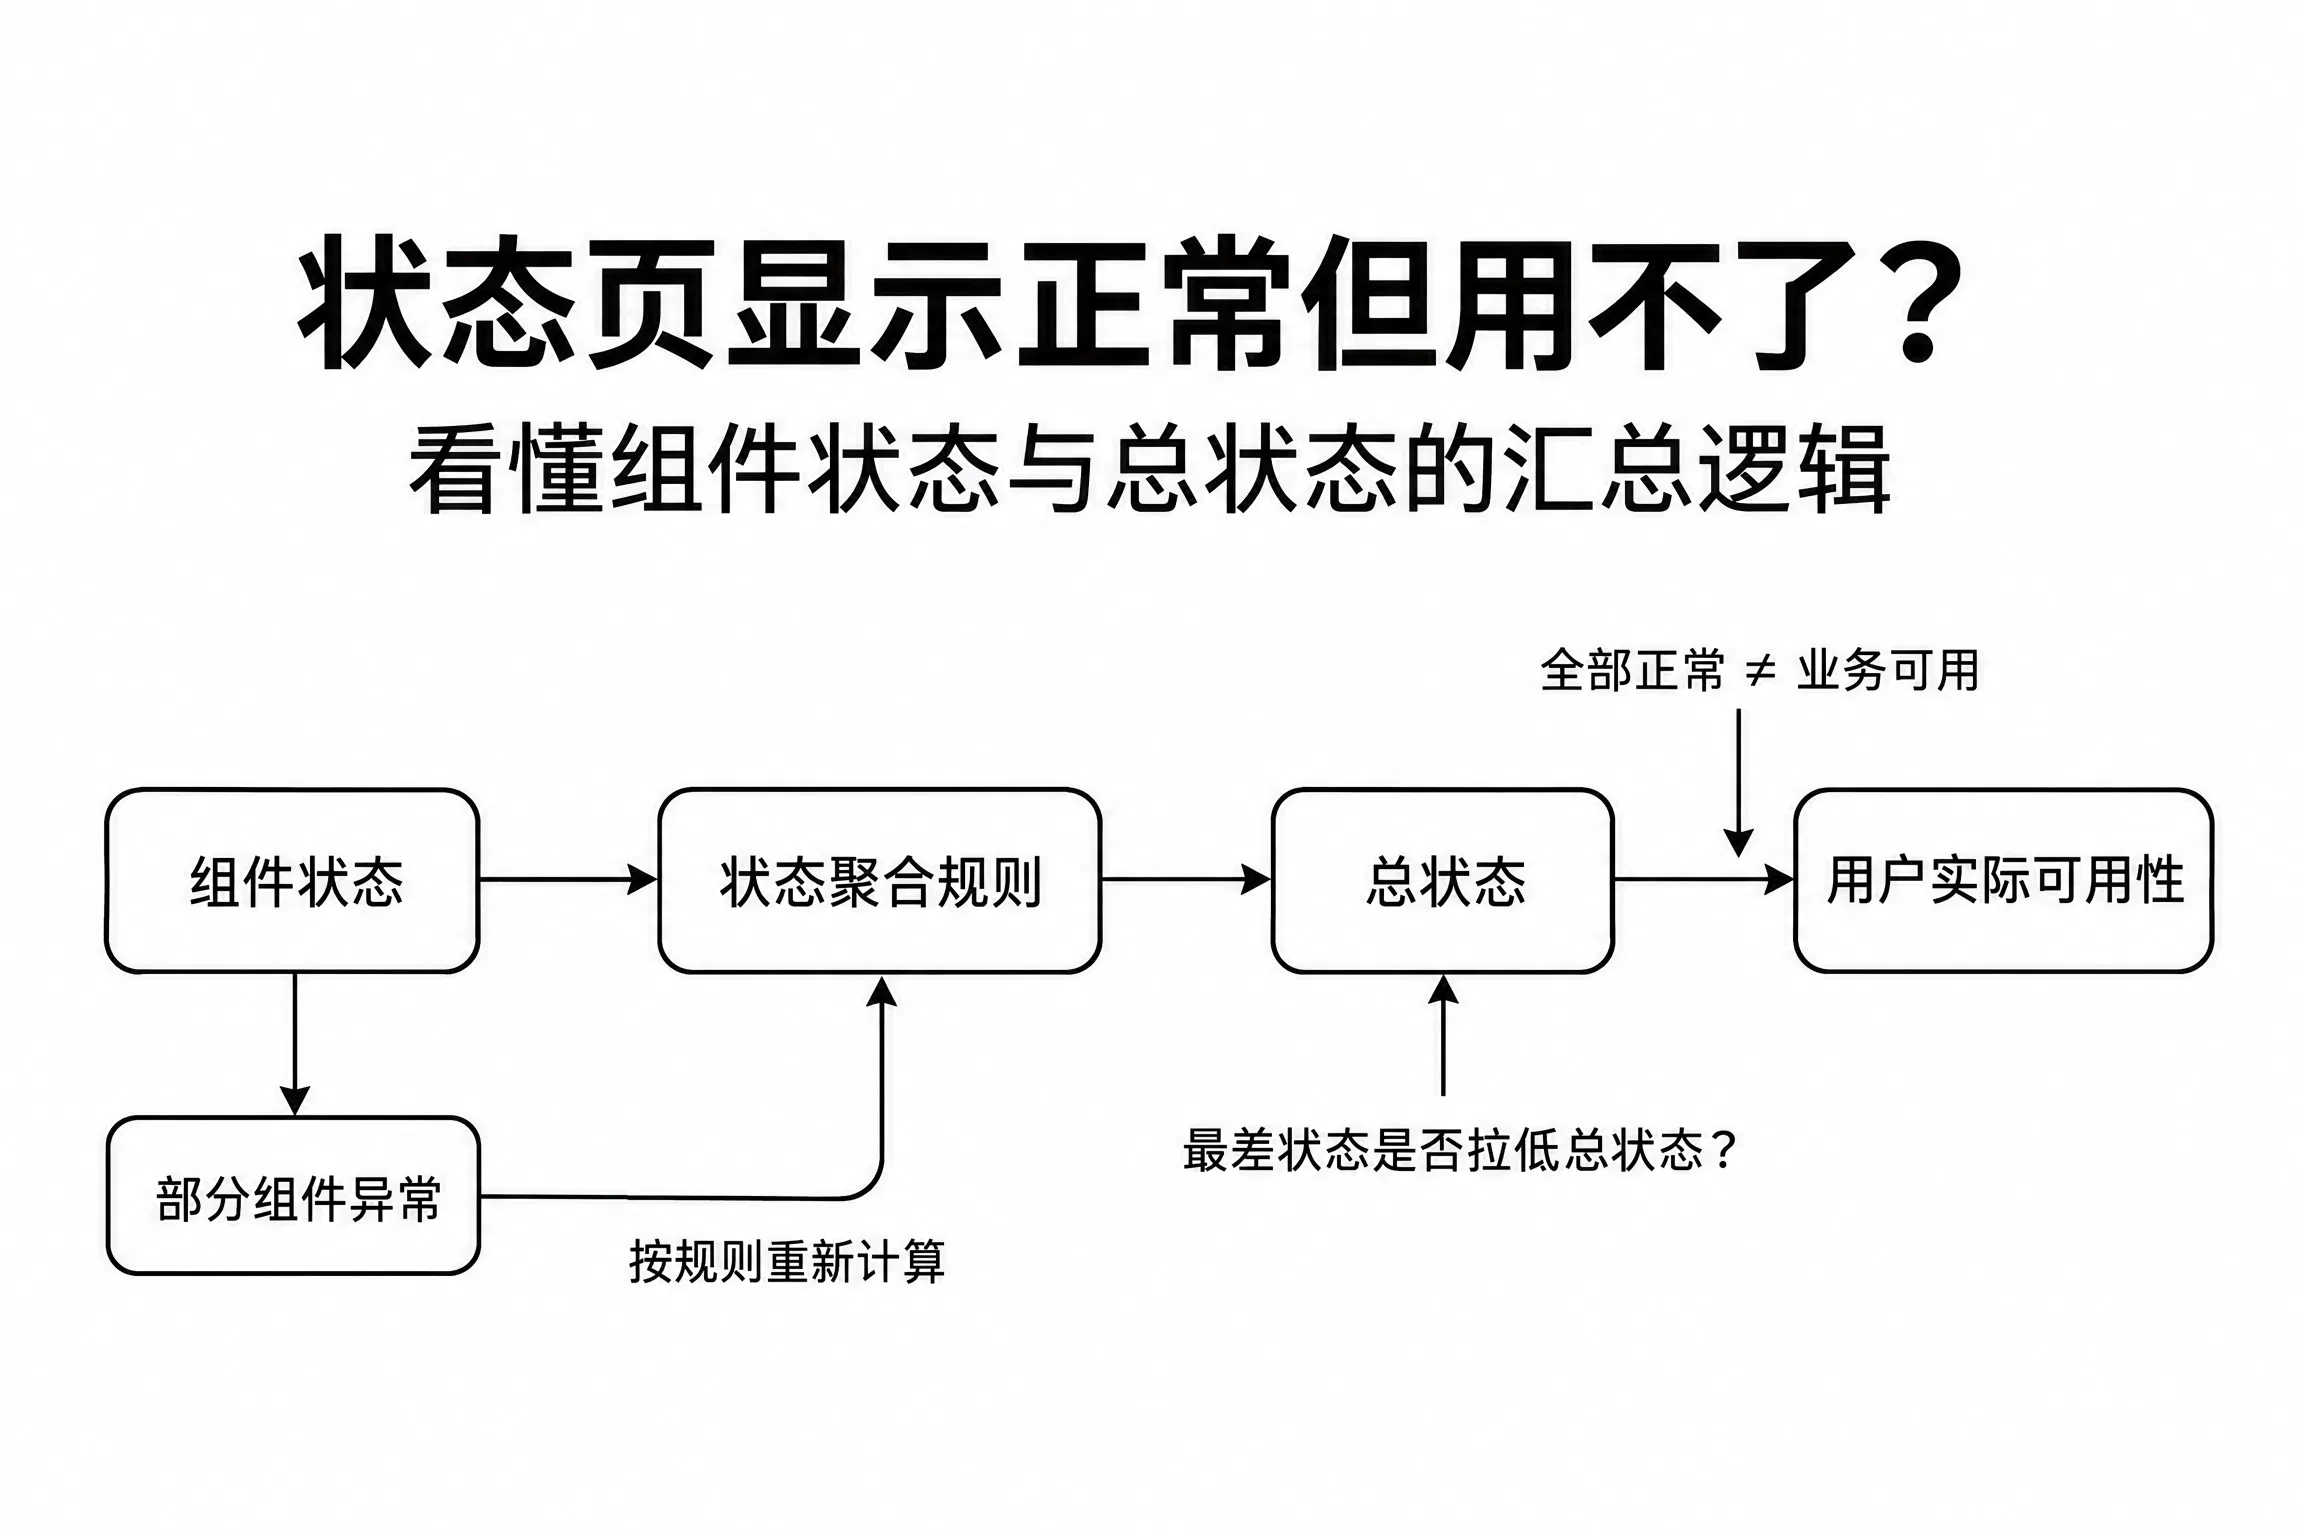
状态页绿色“运营中”不代表你用的功能正常——总状态只是所有组件的加权平均值,局部故障可能被平均数掩盖。本文拆解 组件状态与页面总状态的差异逻辑,教你三步自查:定位具体组件、核对状
 2026-10-09 19:27:37
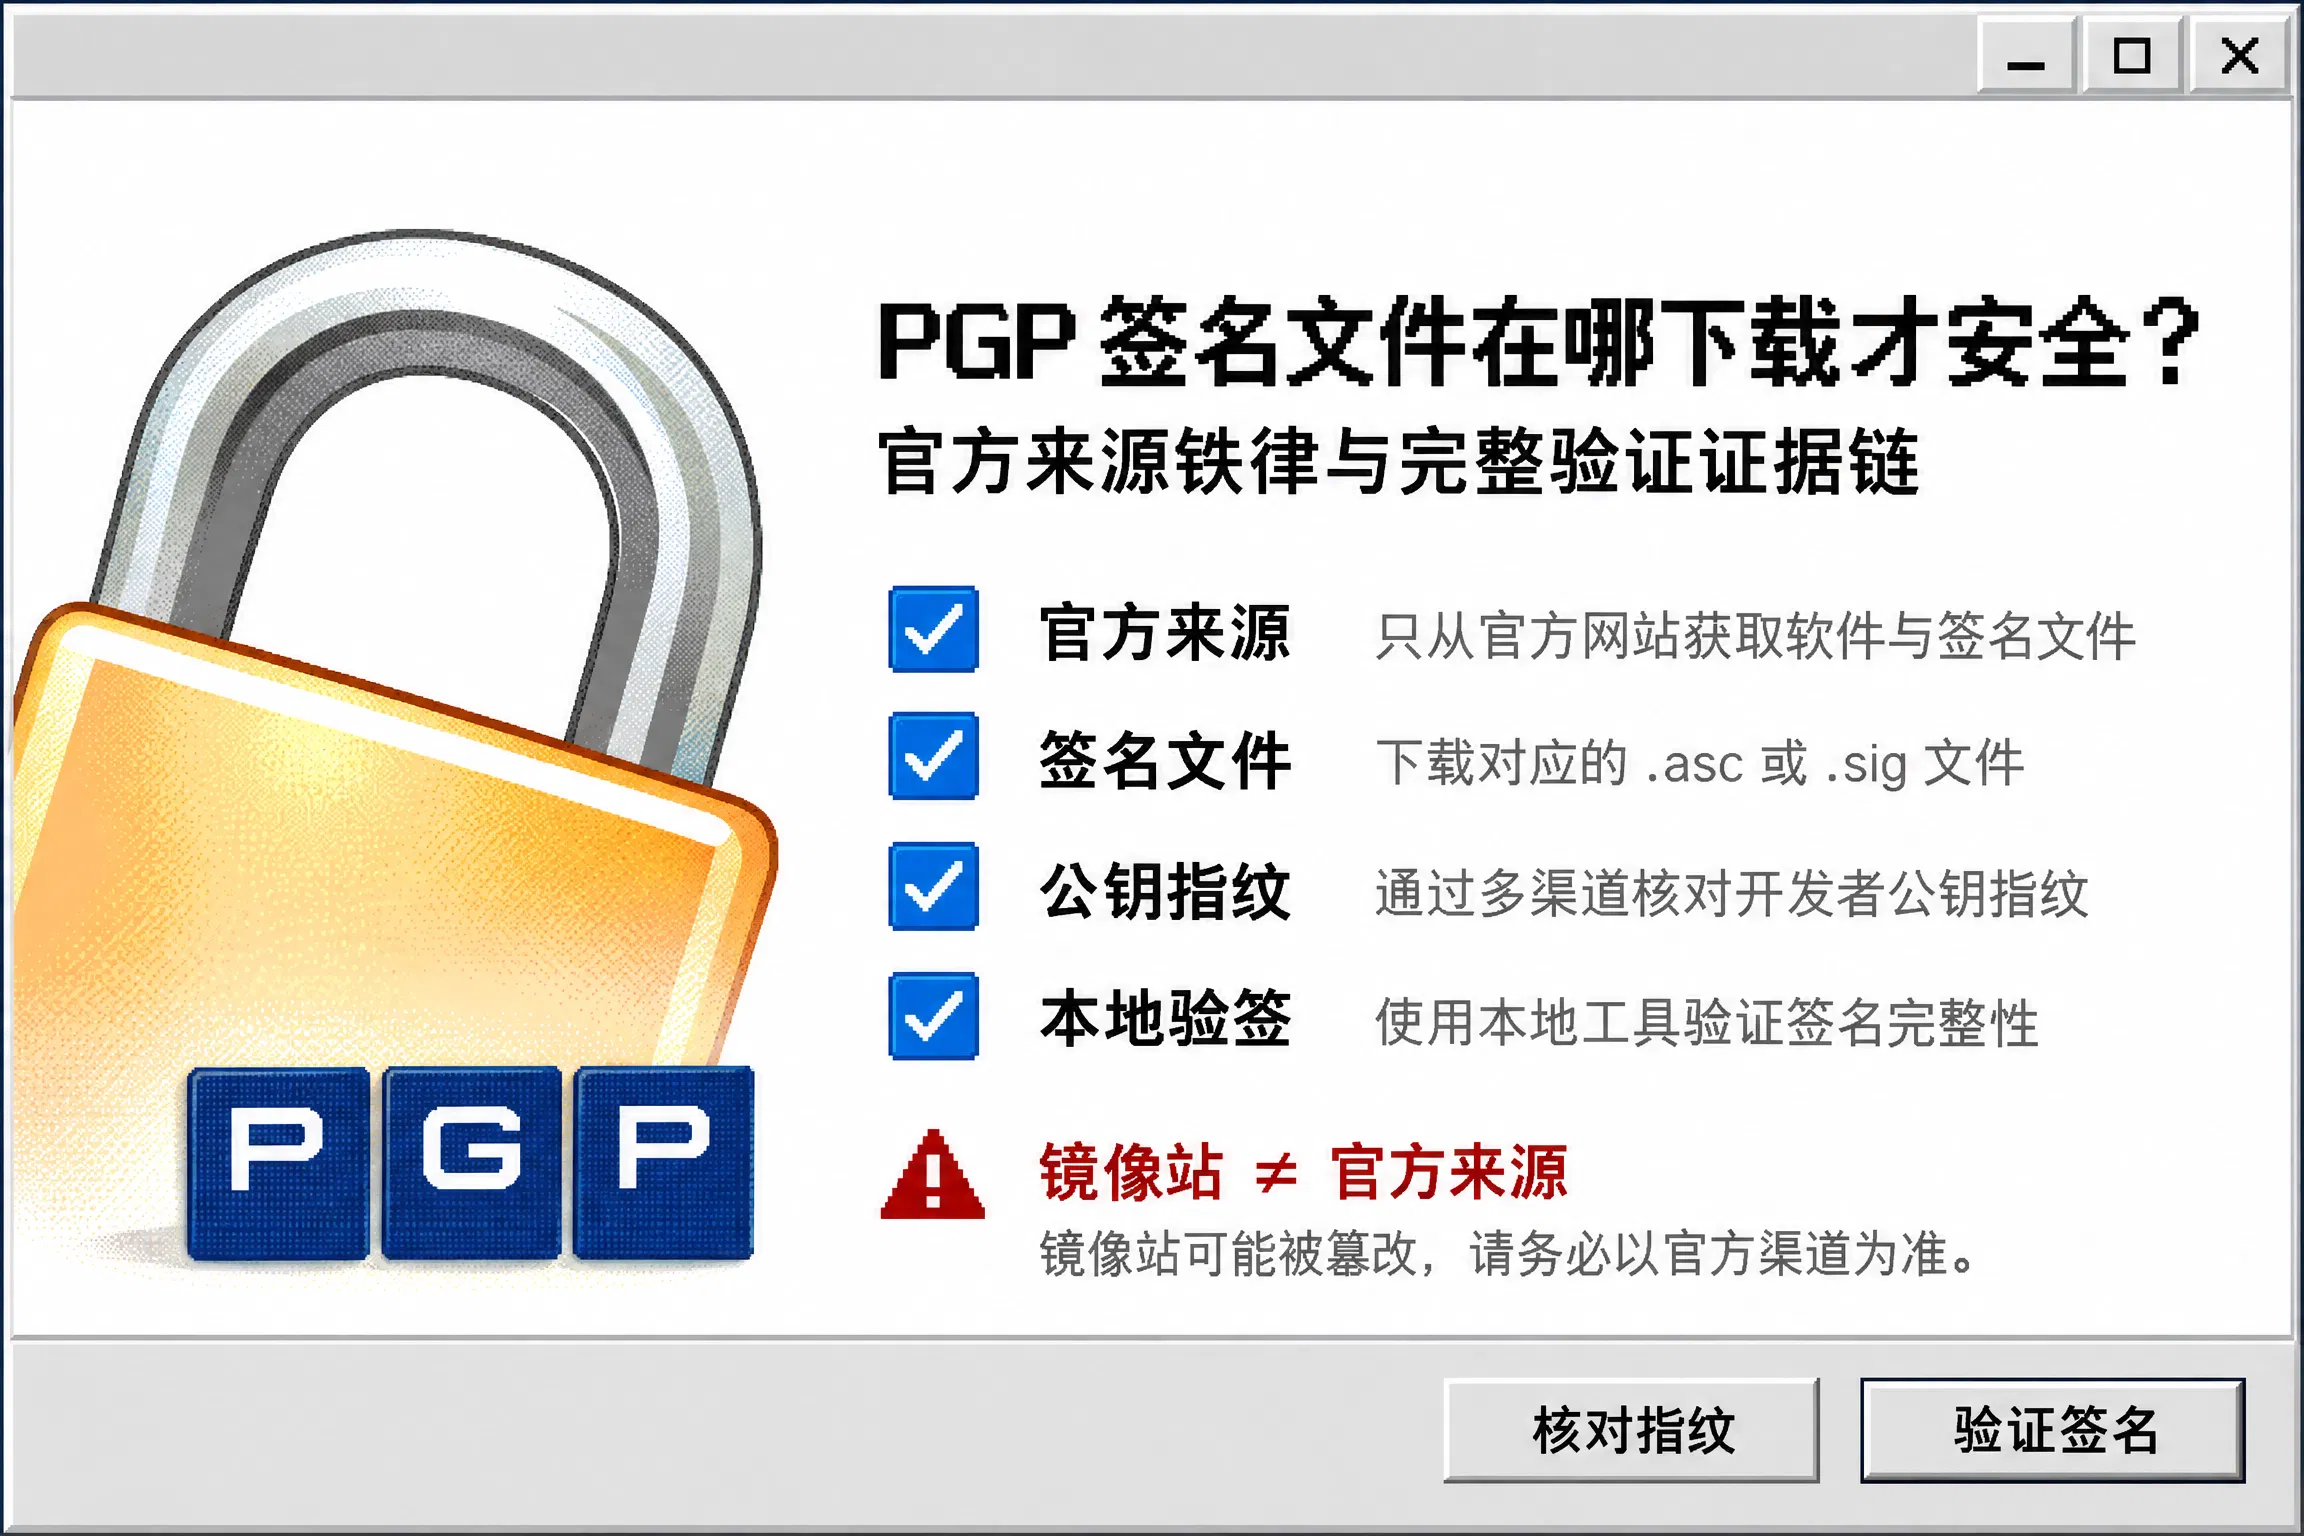
哈希值对上不等于文件安全,攻击者可同时篡改文件与校验页。本文讲清 签名的价值与前提:签名和公钥必须直接从官方站点获取,并给出 入口确认 → 官方材料获取 → 本地哈希与 验
 2026-10-08 19:30:20
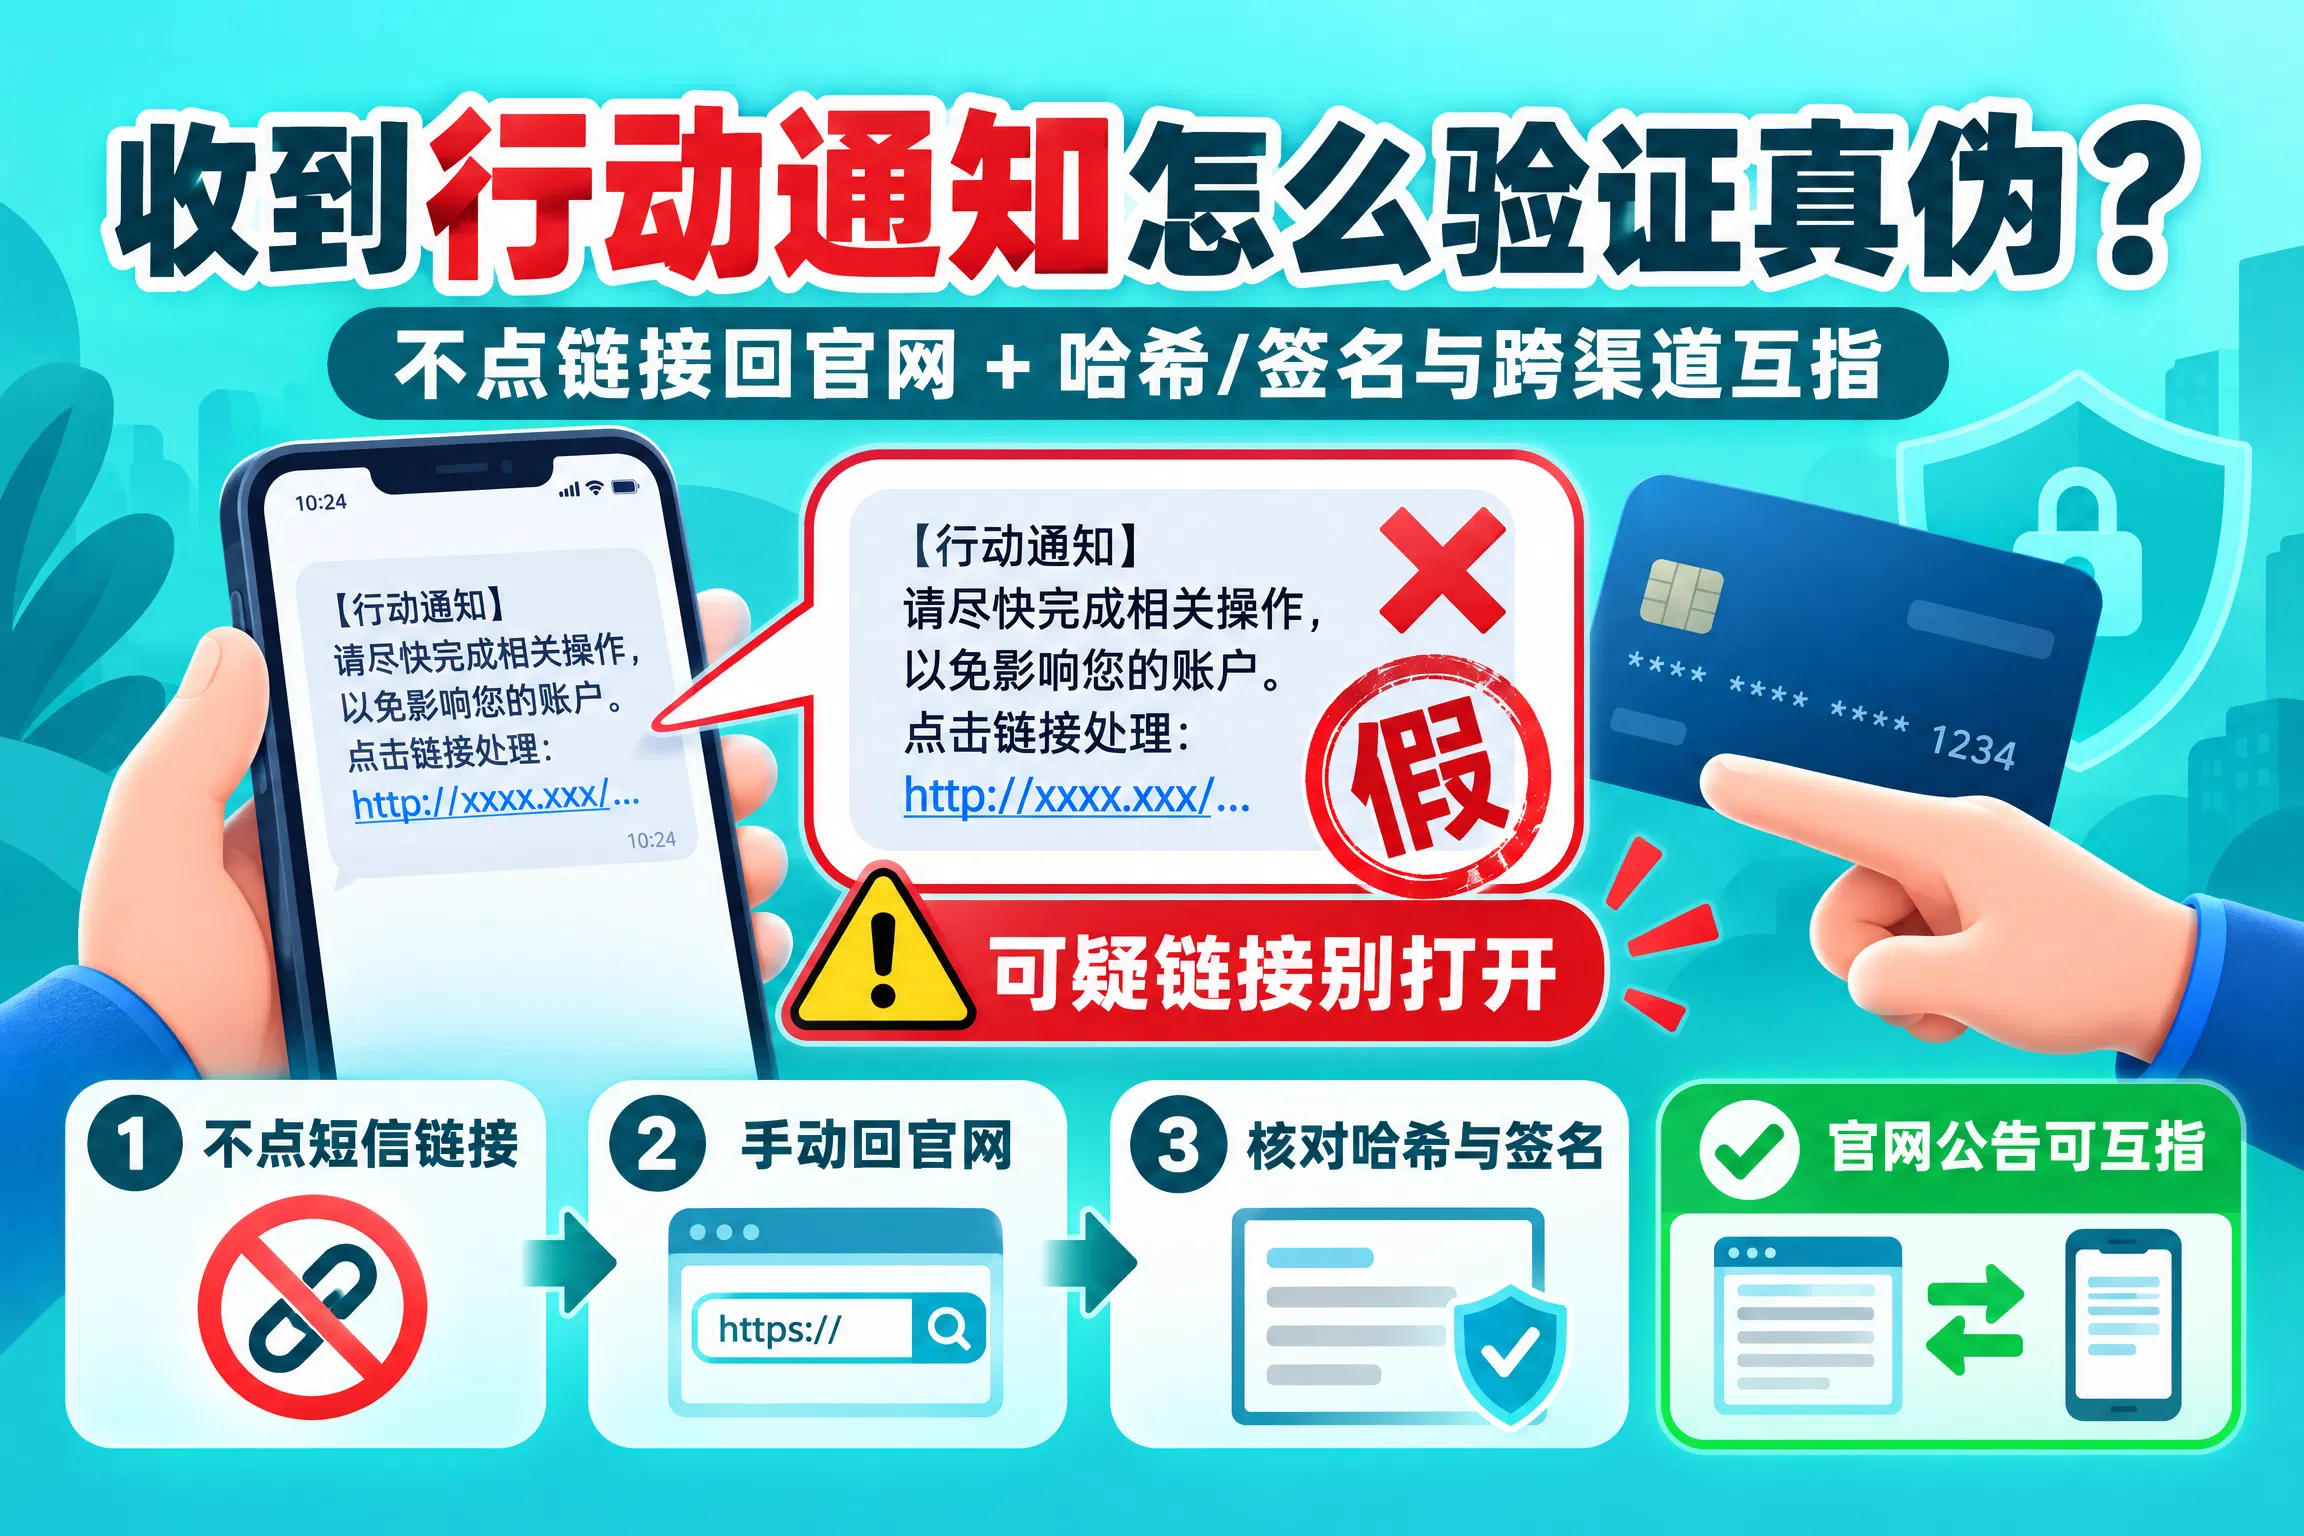
行动通知别直接点。本文给出可执行验证流程:先切断通知链接并手动输入已知官网域名,进官网公告/应用内消息中心/状态页反向核对;如有下载再做 -256/ -512 与 签名验证;最后检查
 2026-10-07 10:40:49
蓝色 徽标仅表示应用在特定平台语境下通过了发布者验证,并不等于邮件、社媒、客服电话或外部链接都由同一主体控制。本文解析 与应用商店验证机制的适用范围,
 2026-10-06 10:12:57
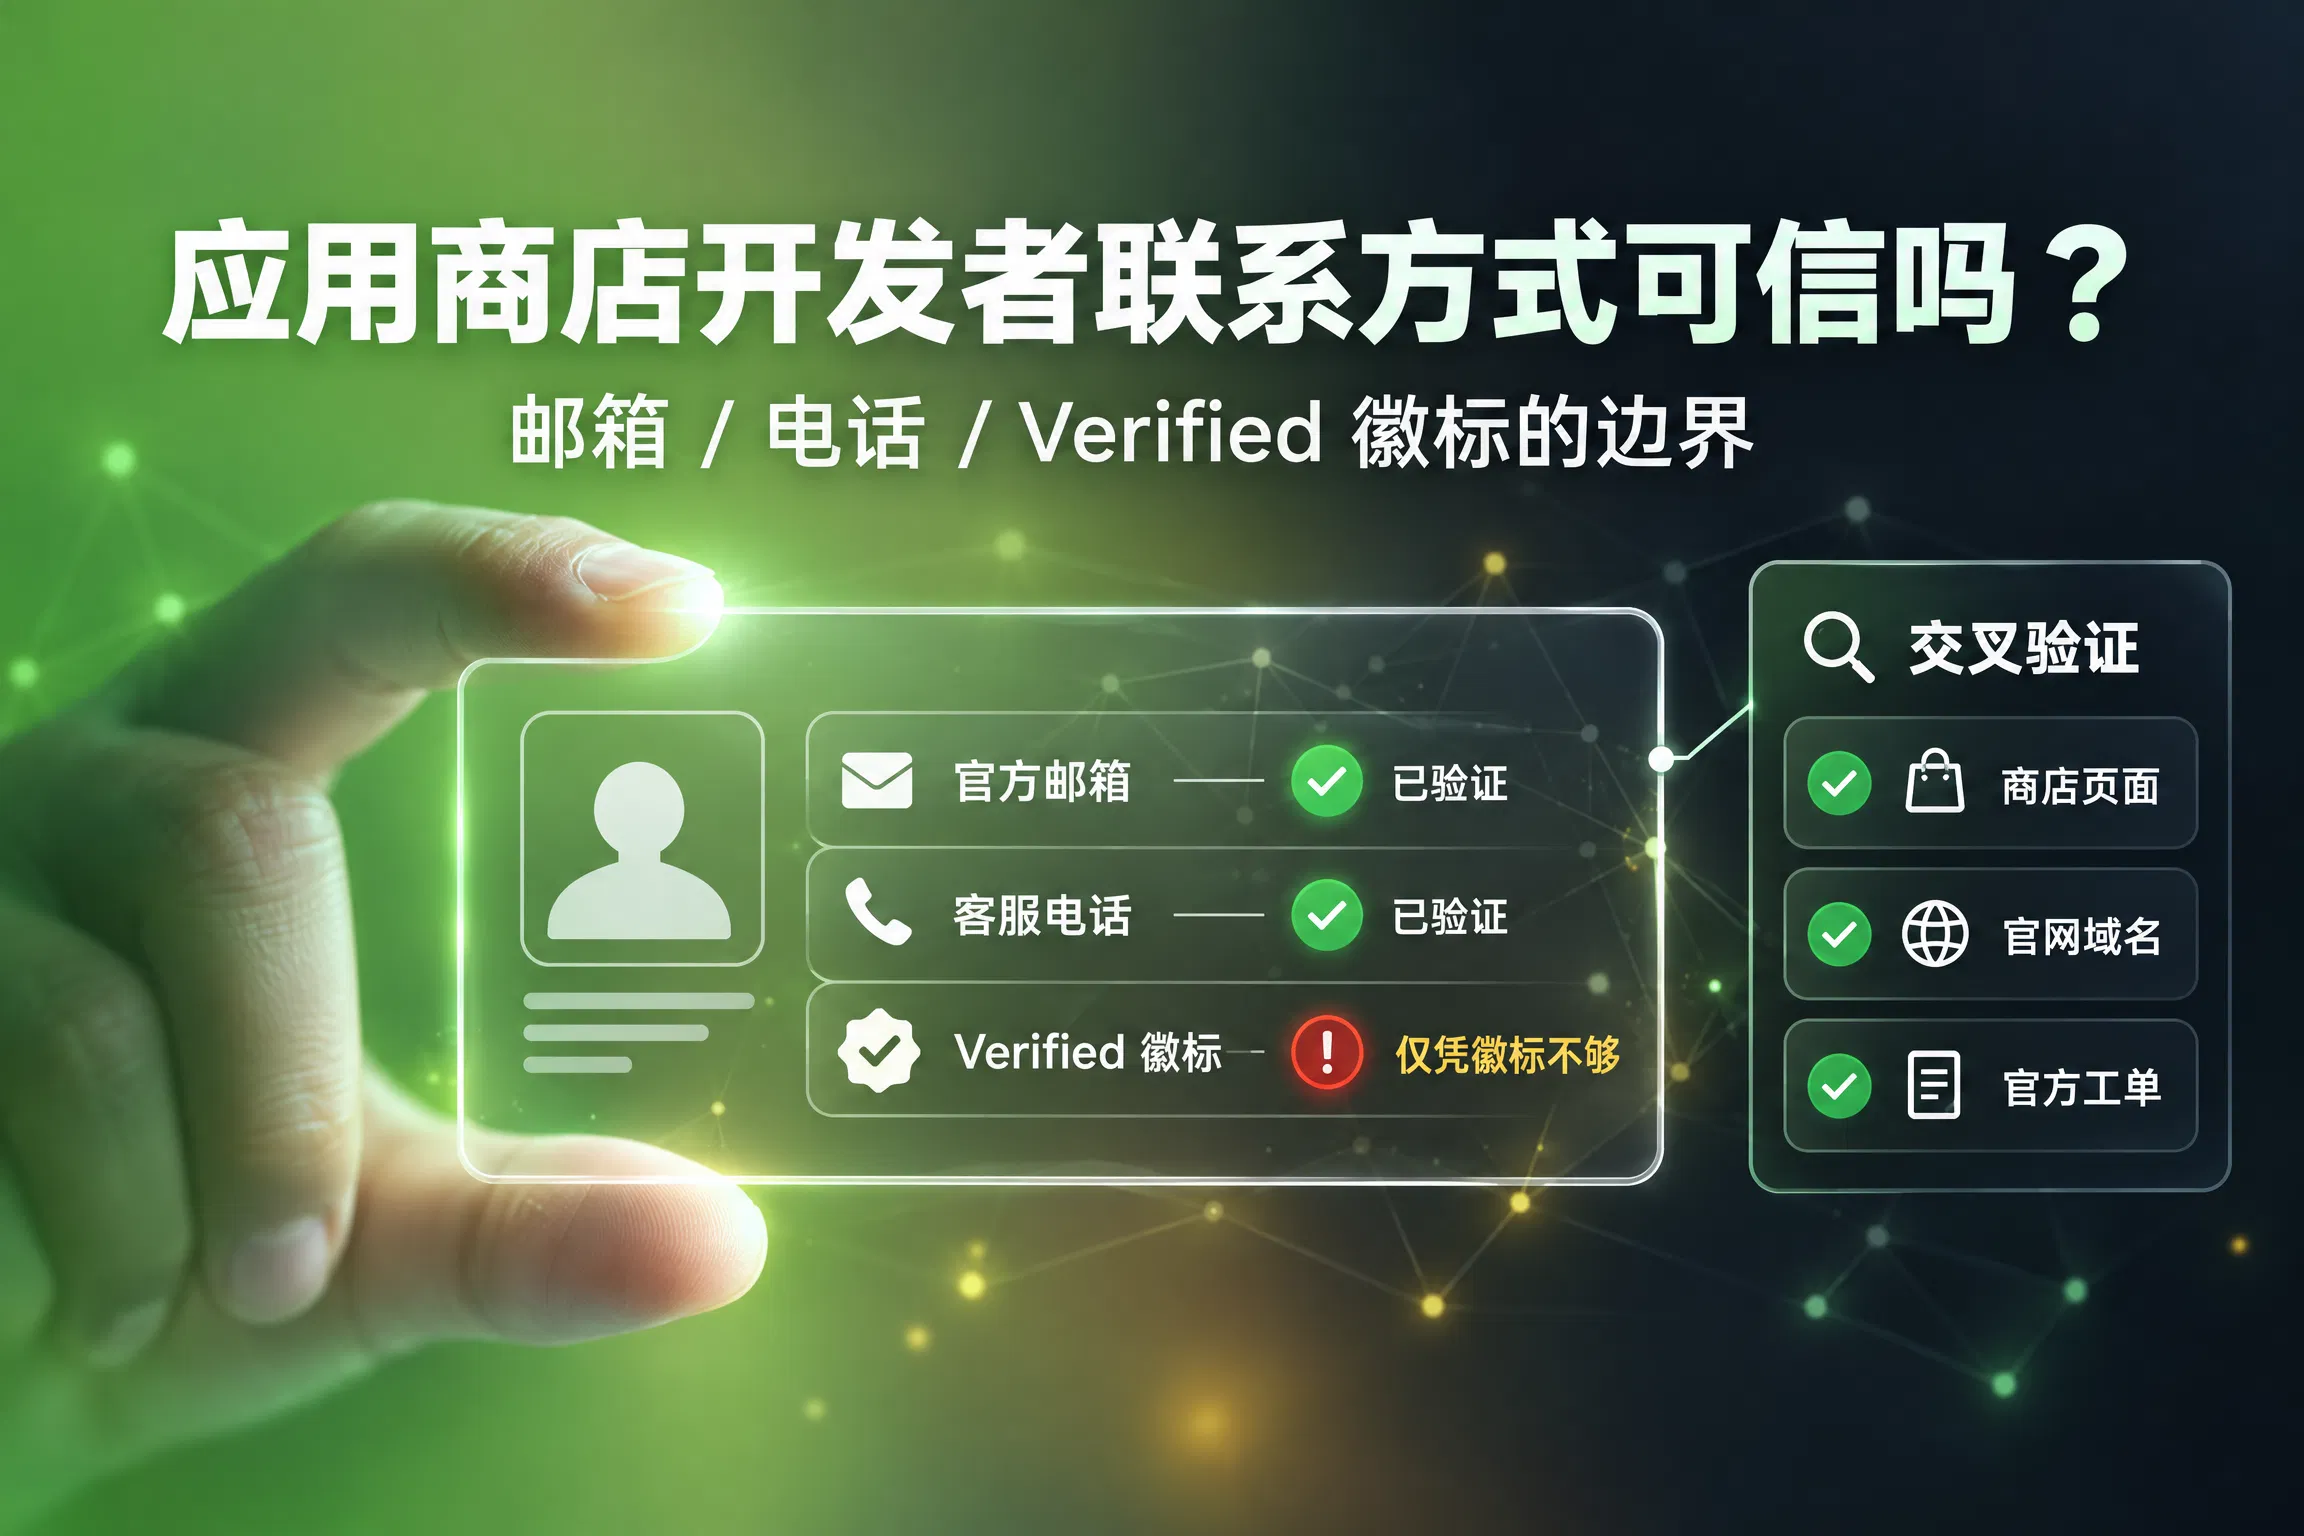
应用商店展示的开发者邮箱、电话和 徽标只能证明“账号存在”,不等于邮件、官网和客服属于同一真实主体。本文讲清这些线索各自的覆盖范围,并给出跨渠道一致性核验方法(域名匹配、官网回查、反
 2026-10-05 18:23:44
 2026-10-05 18:18:32
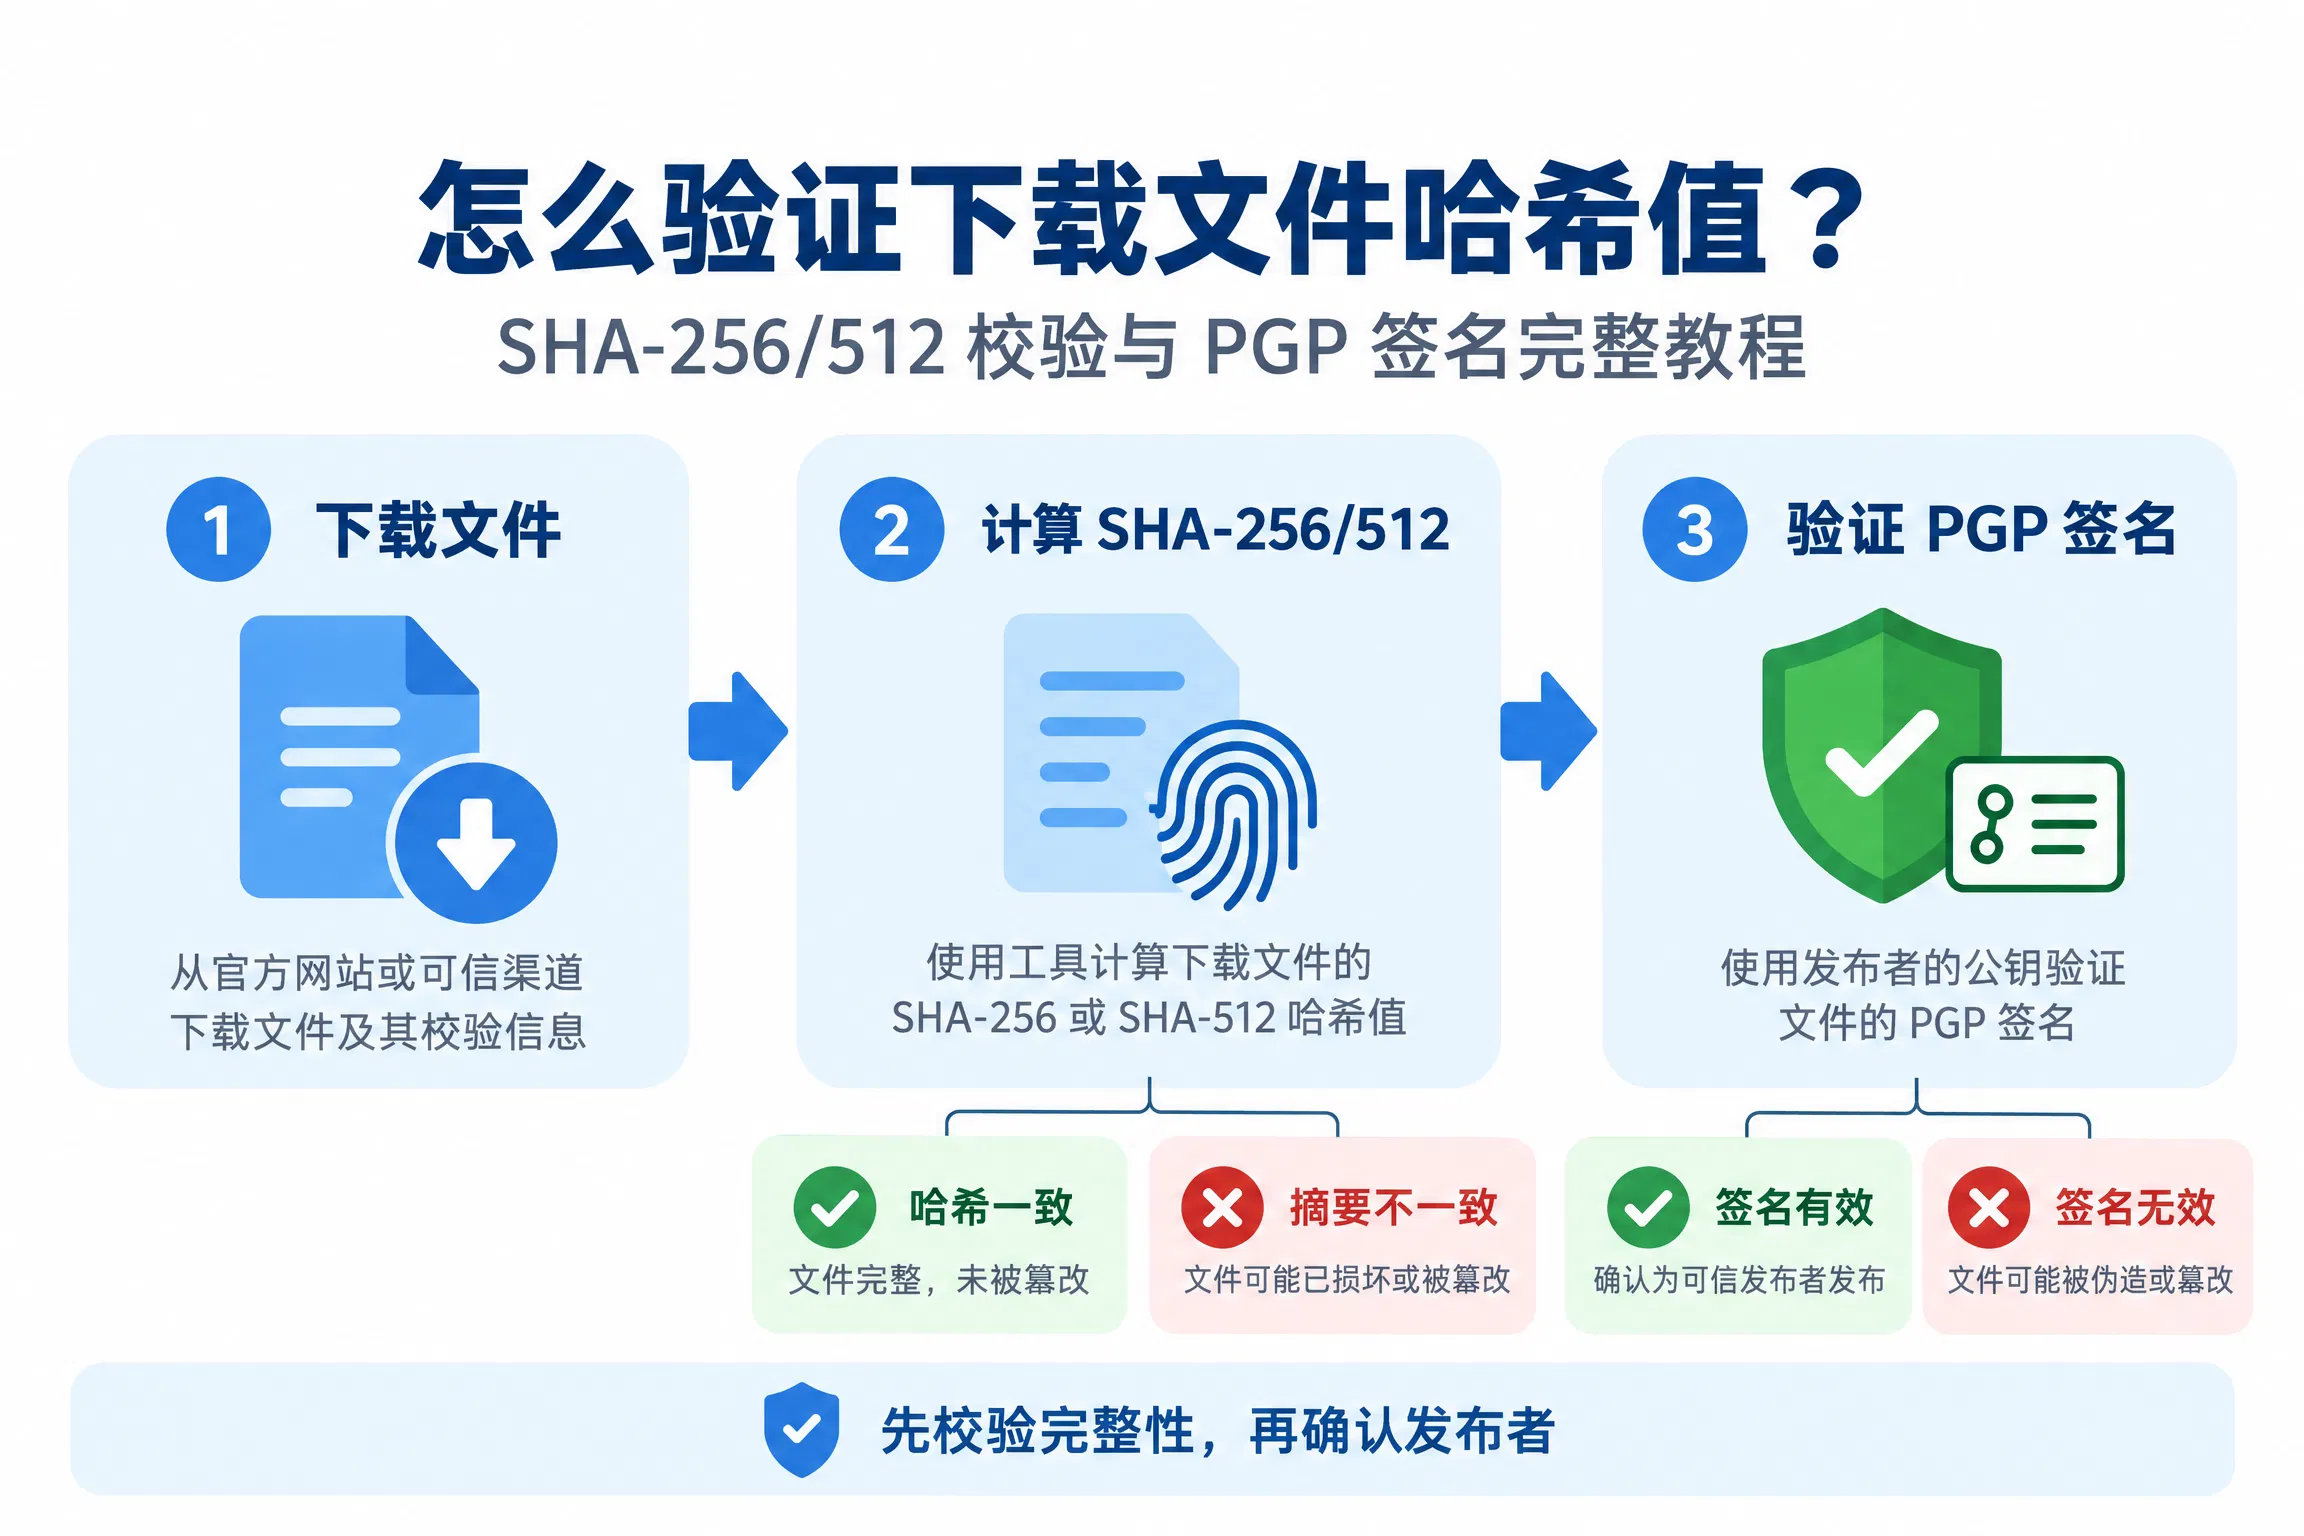
哈希值匹配不等于文件安全,它只能证明传输完整性,无法证明来源真实。本文手把手教你验证下载文件哈希值:获取官方校验码、用 或 计算 -256/512、逐字符比对
 2026-10-02 09:39:05
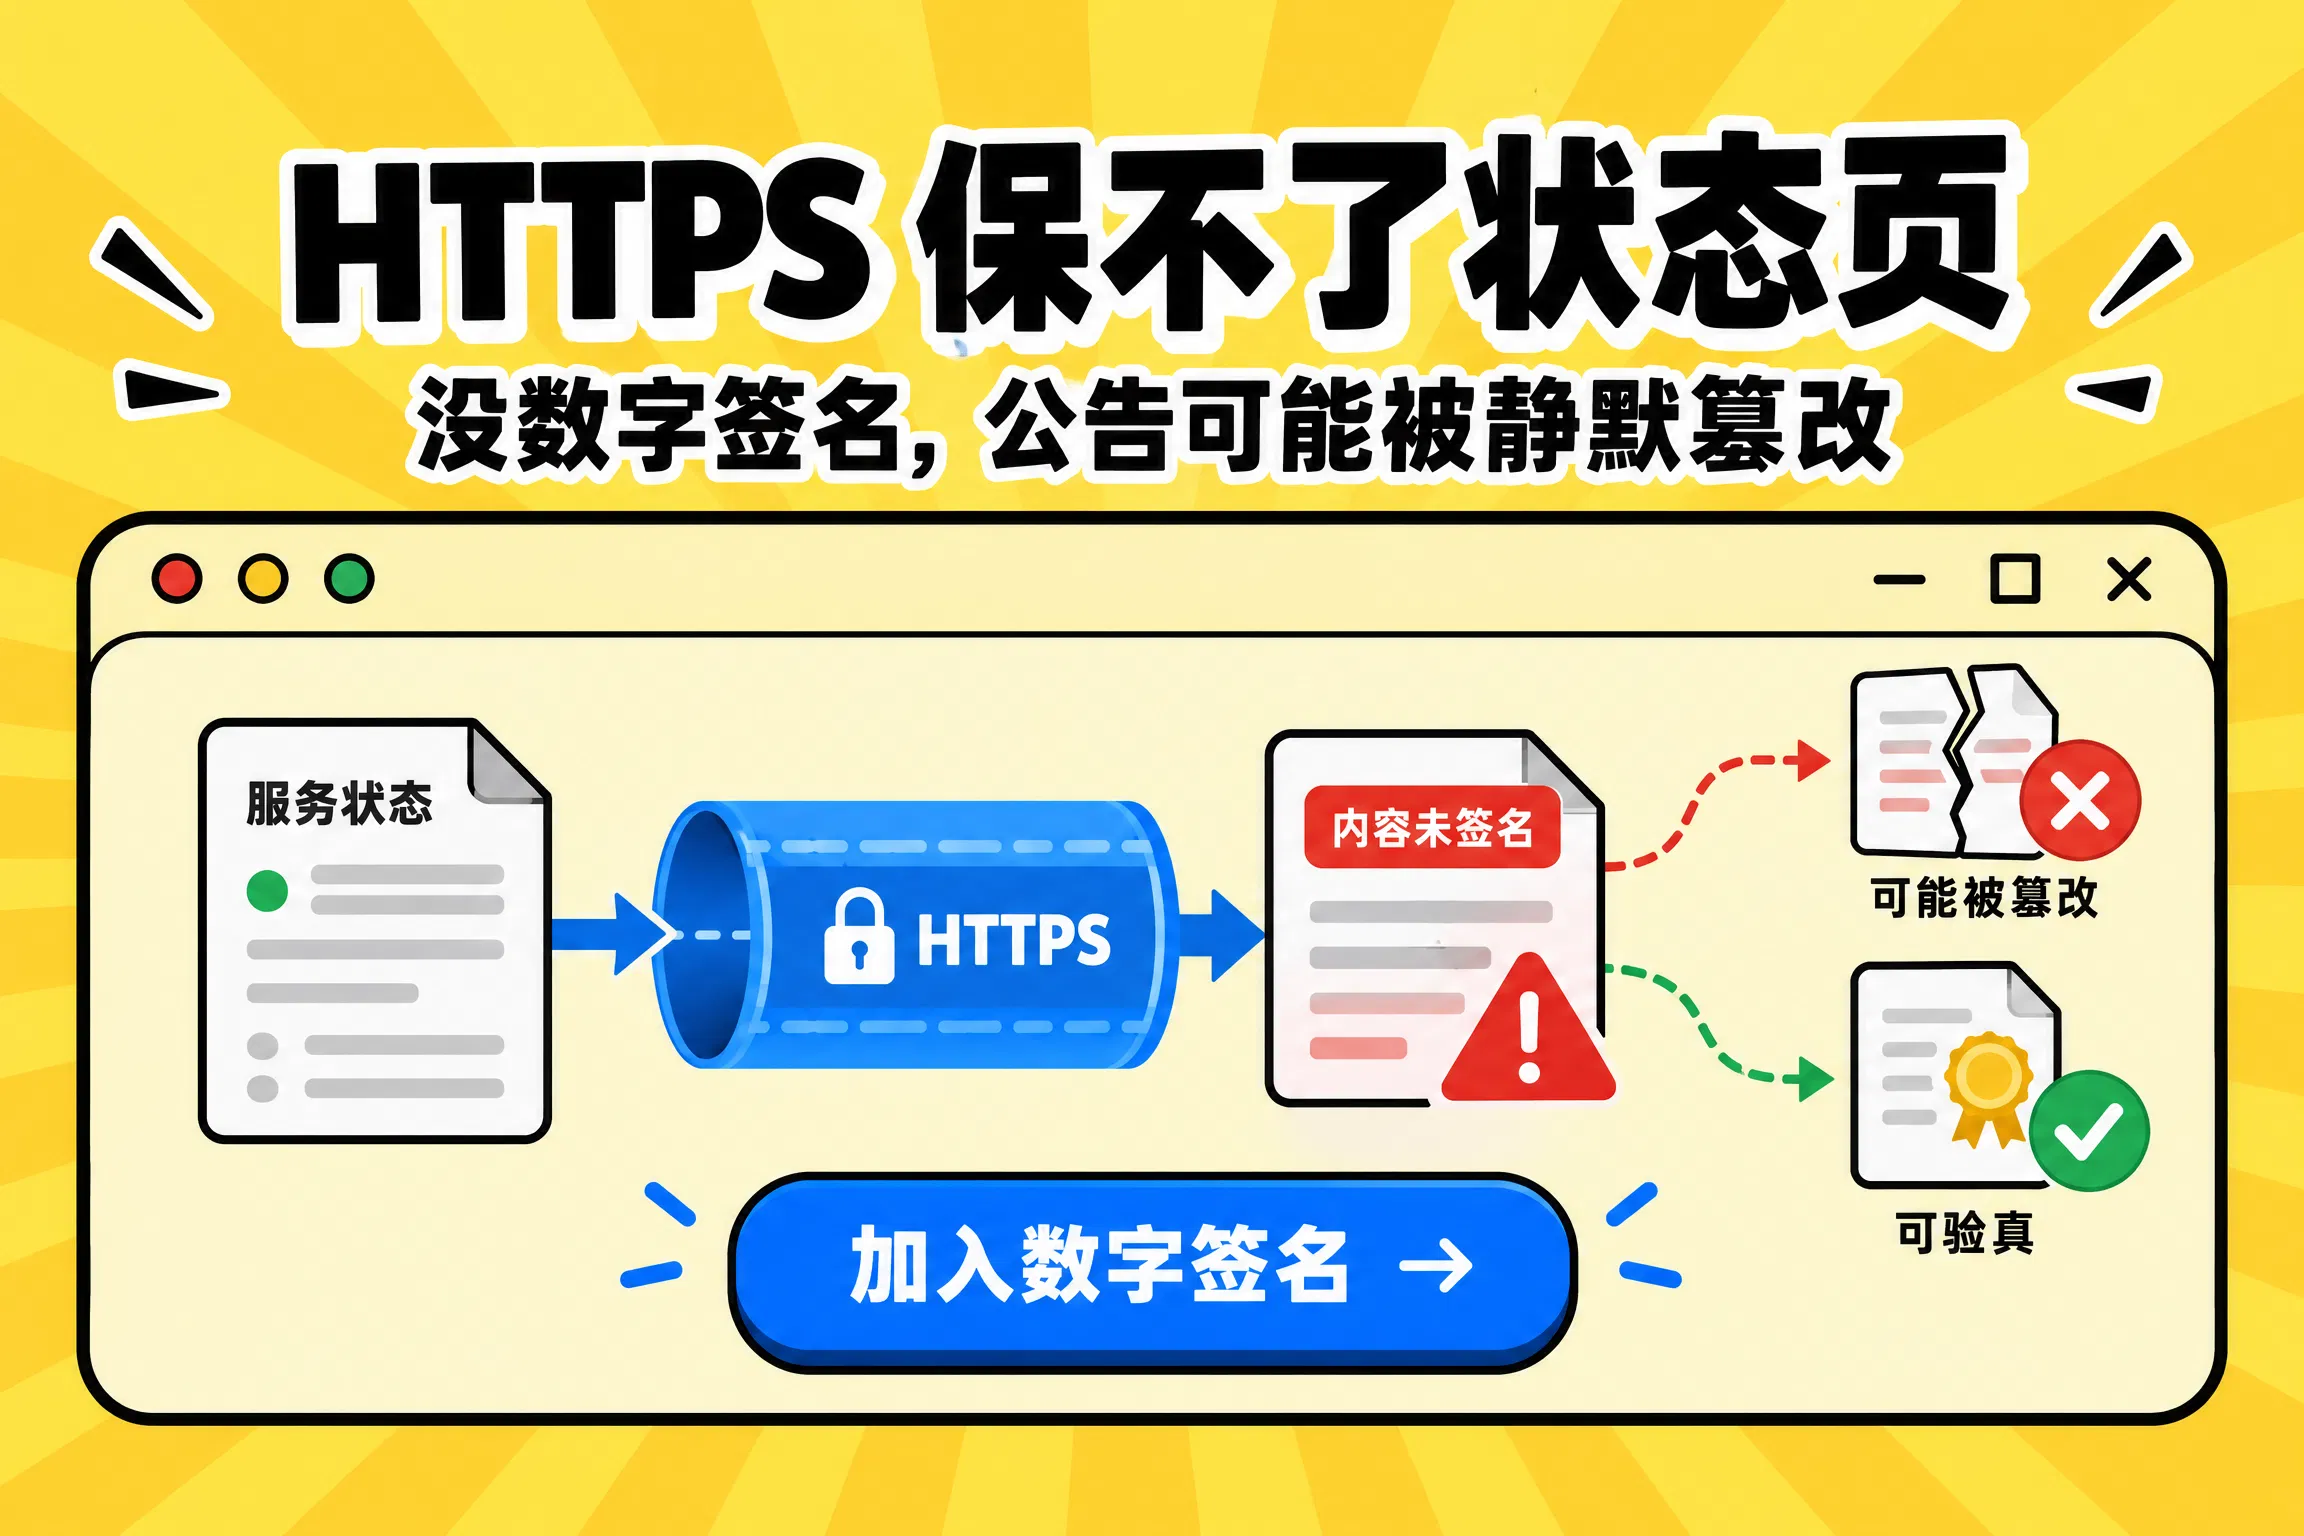
只保护传输安全,无法防止服务器端公告被静默改写。本文拆解状态页 缺乏数字签名、哈希校验与不可变修订链的信任缺口,解析 9421 消息签名标准的技术路径,并提供多源
 2026-09-30 17:43:55
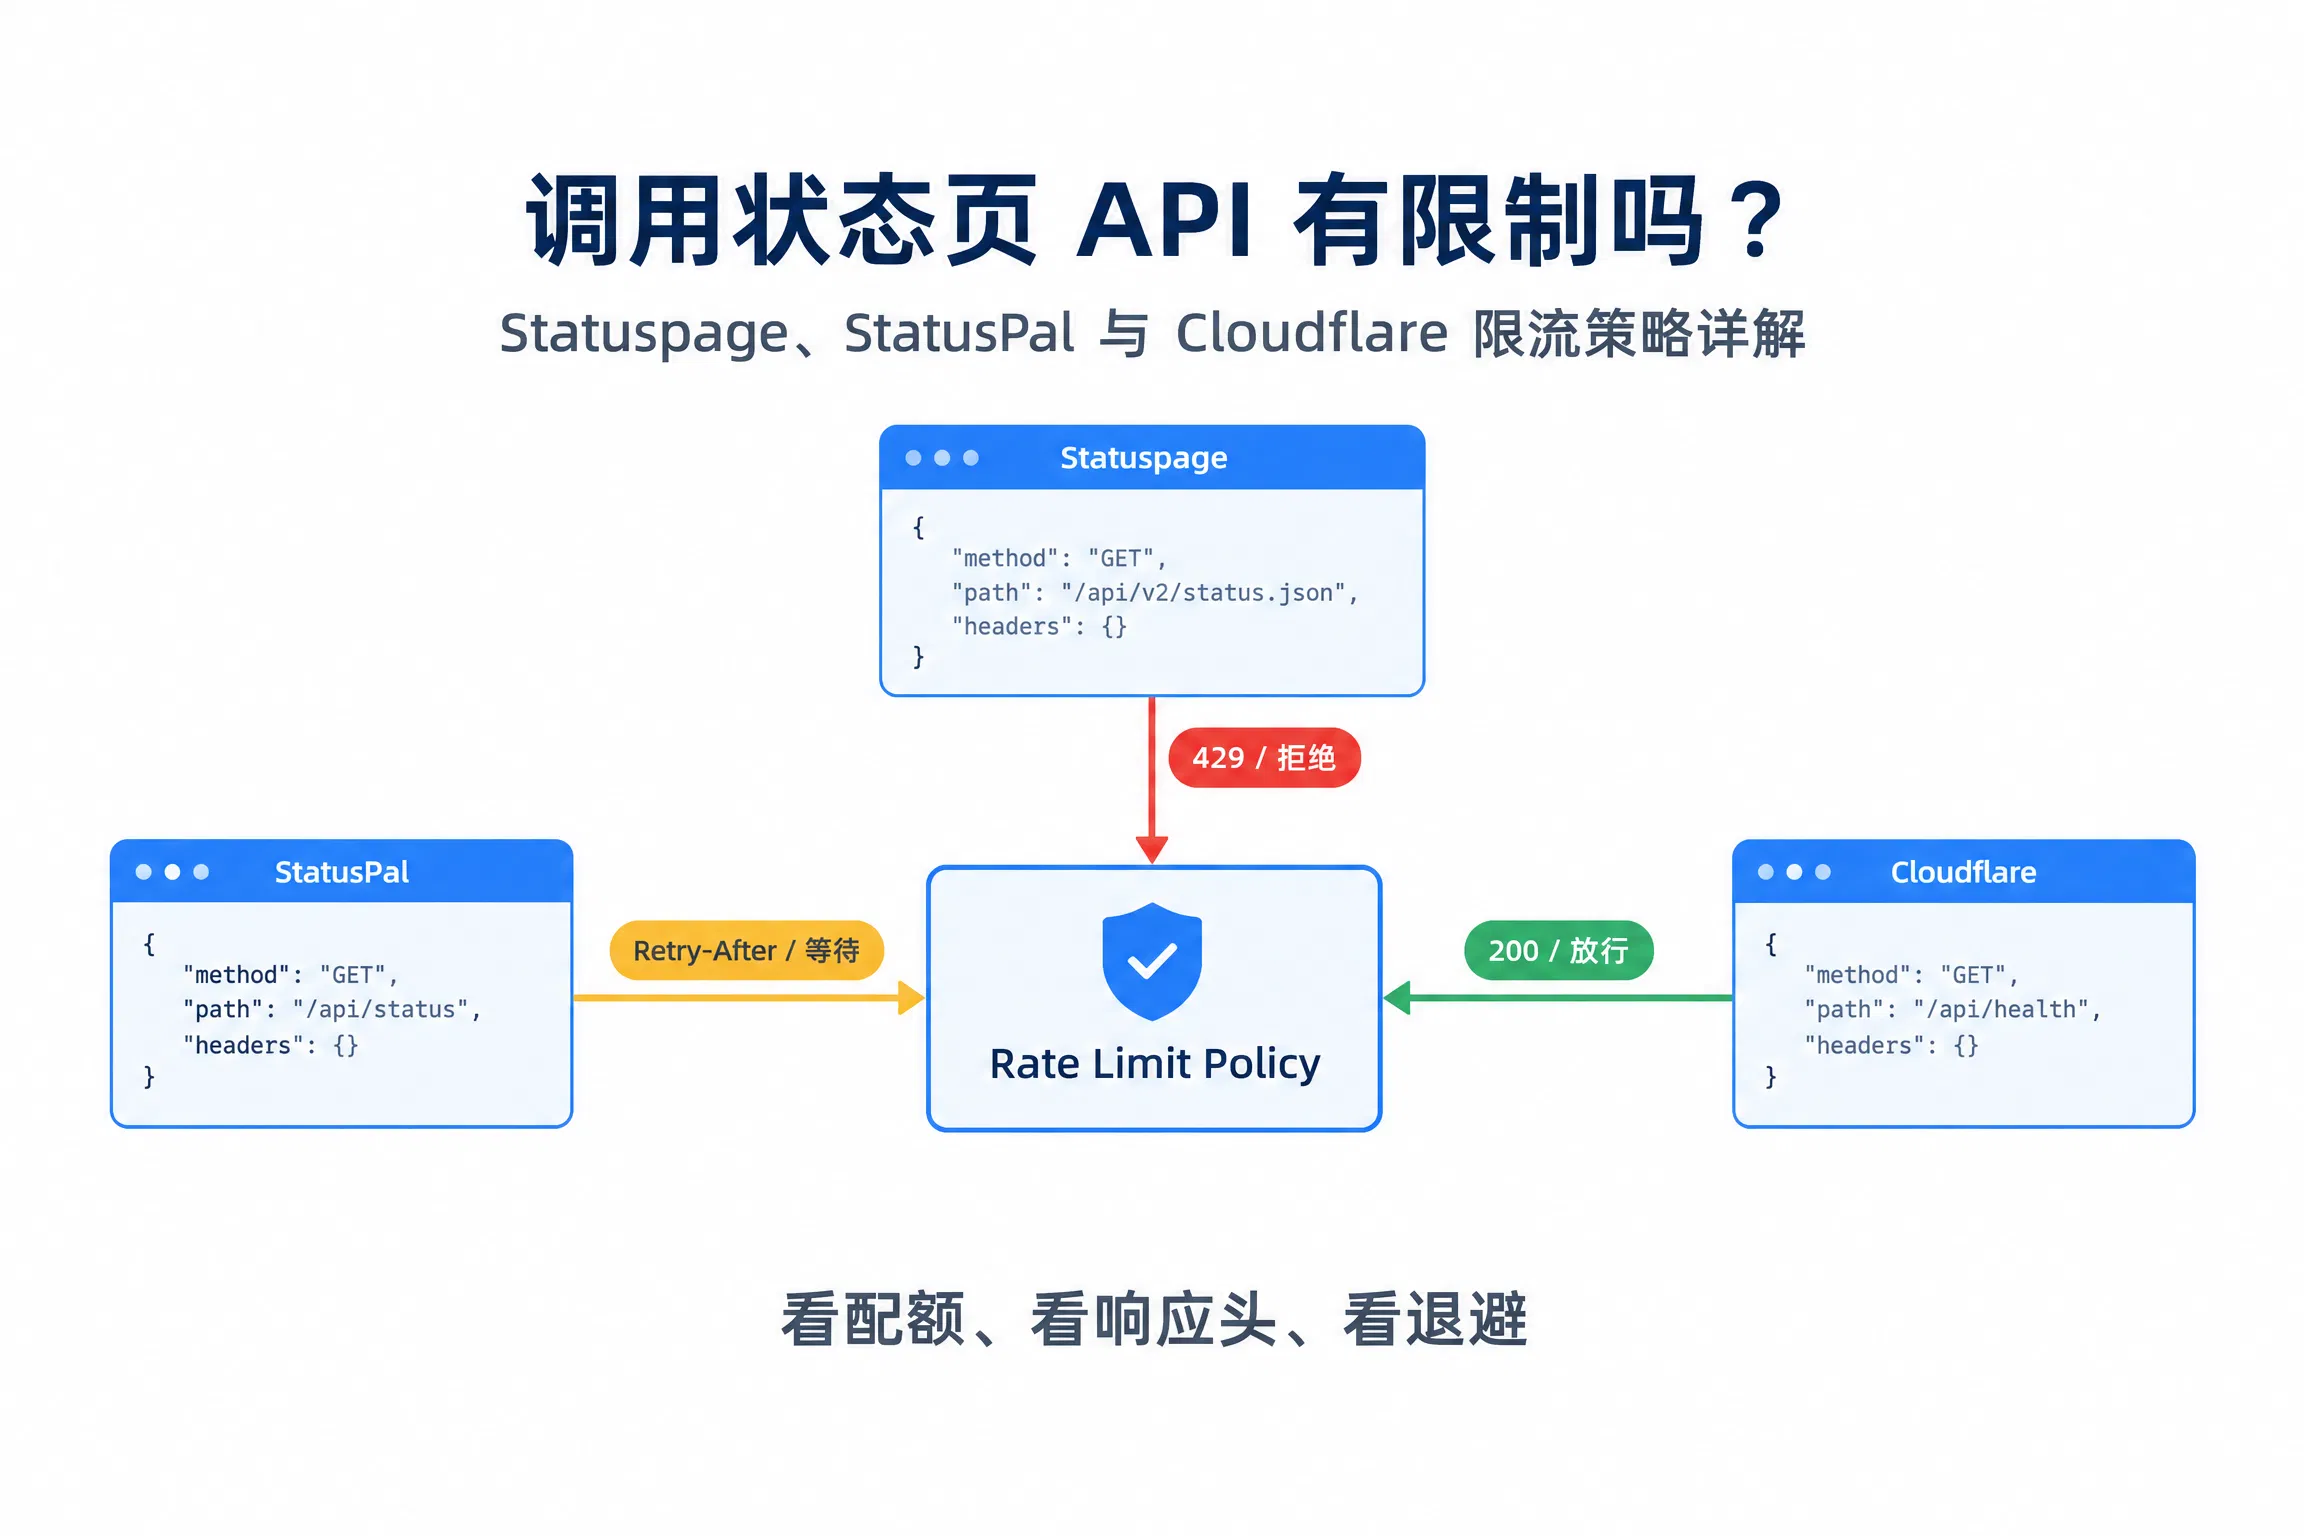
调用状态页 通常存在速率限制,但不同服务商规则差异明显。本文对比 的 与滚动窗口限制、 的分级请求额度,以及 的
 2026-09-26 17:51:53
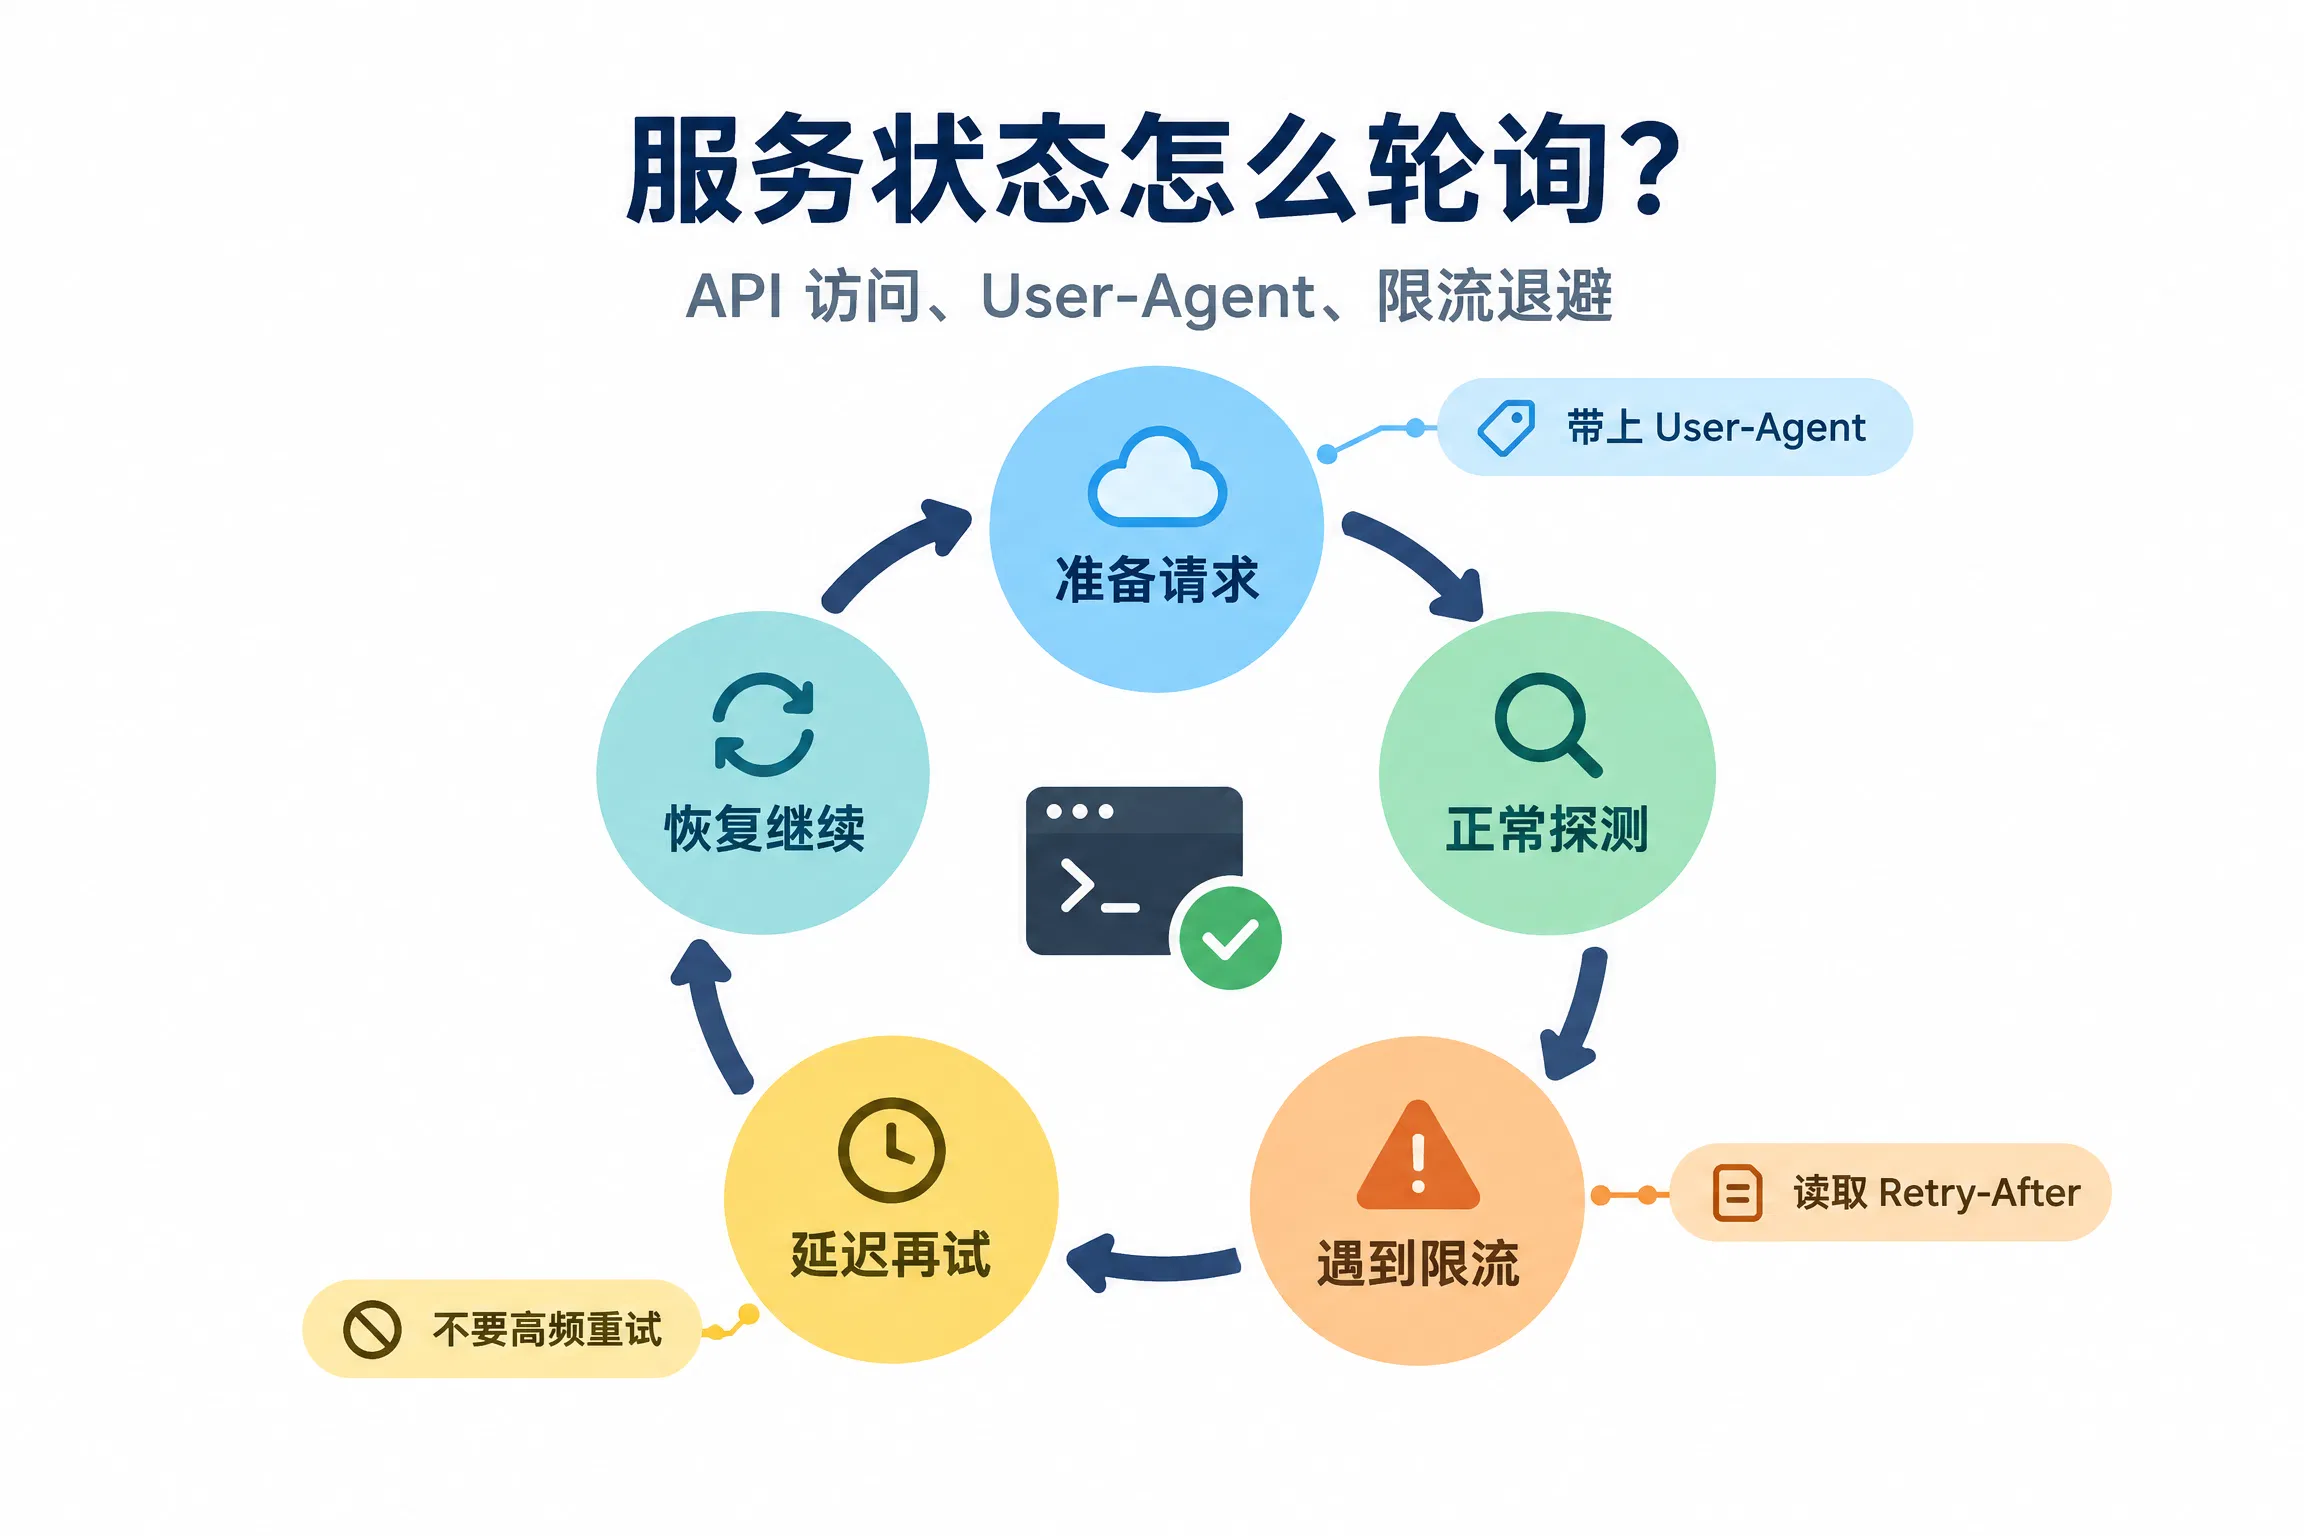
服务状态自动监控应优先使用标准 ,而非脆弱的 抓取。本文讲解如何配置 - 与联系邮箱、控制轮询频率、识别 429 限流并实施指数退避,同时对比 轮询
 2026-09-24 09:51:36
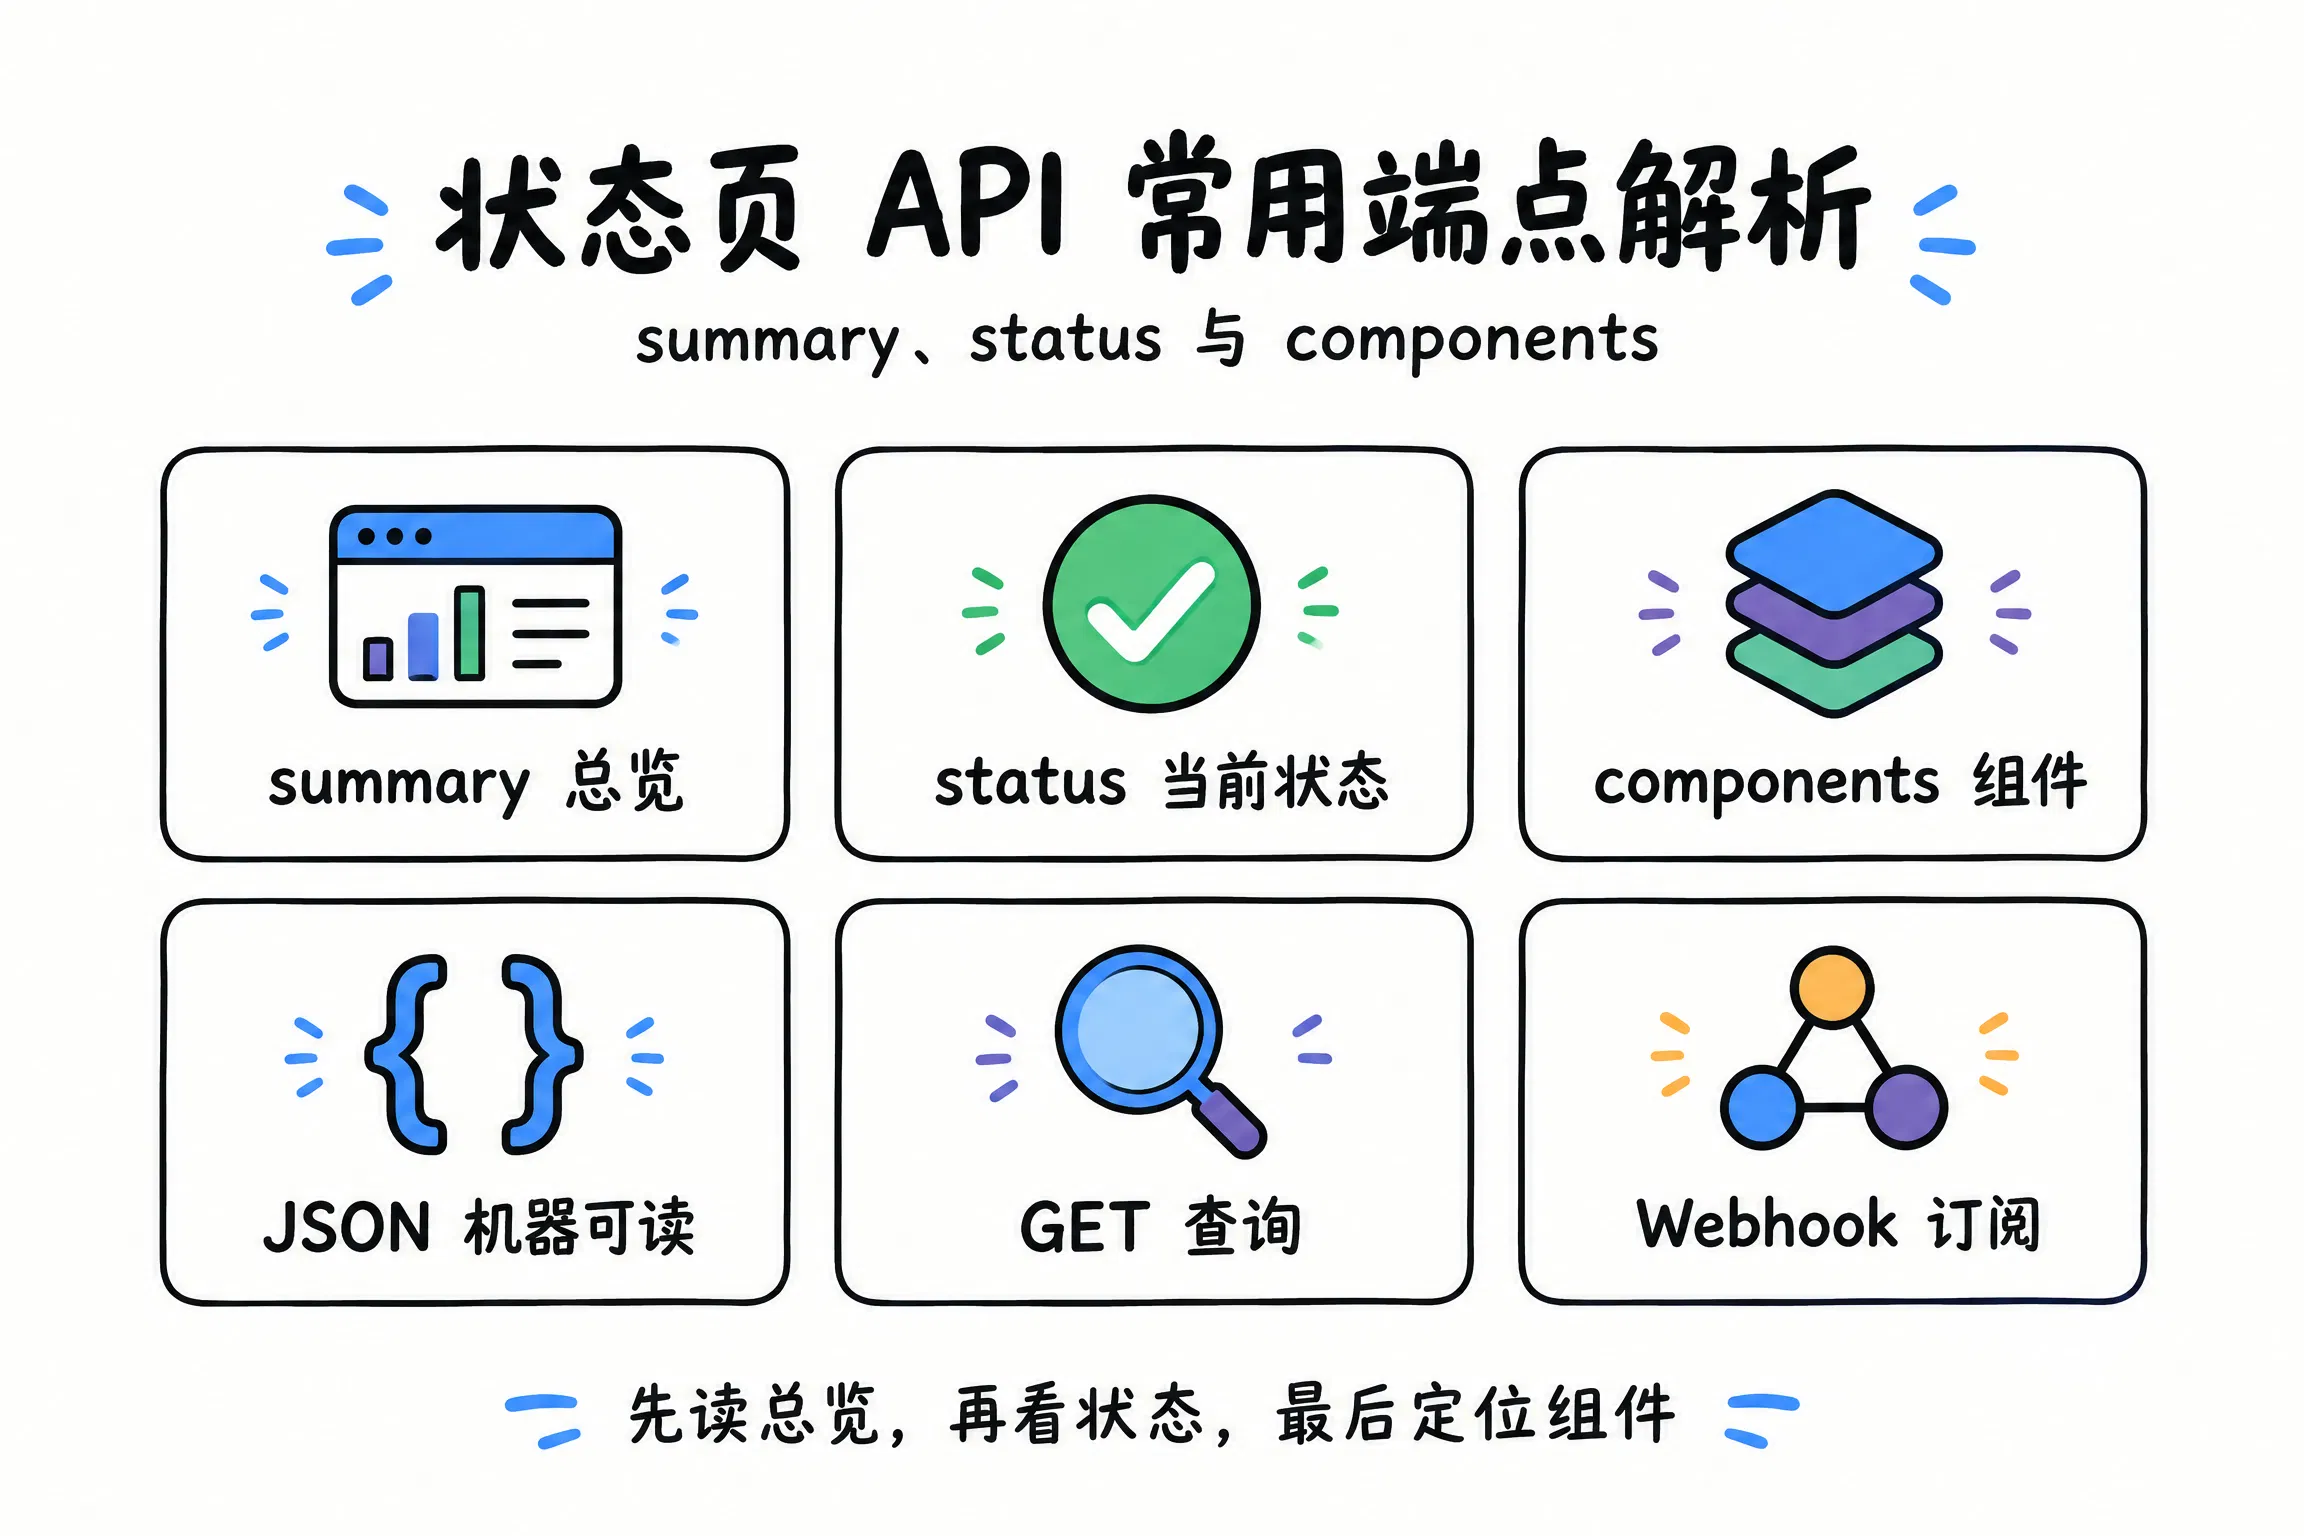
主流状态页 通过 . 、 . 与 . 三大端点,输出整体健康度、组件状态与事件时间线等机器可读数据。本文拆解各端点结构与用途,